Starlink 환경에서 고객 제어형 암호화(Customer-Controlled Encryption) 구현
: 기밀성, 제어권, 그리고 양자 내성(Quantum Readiness)의 강화
저궤도(LEO) 위성 네트워크 시장의 선두 주자인 Starlink를 이용할 때, 왜 기업들이 '기밀성'과 '데이터 주권'을 고민해야 하는지, 그리고 이를 완벽하게 해결하는 방법에 대해 알아보겠습니다.
1. 도입 및 배경 (Introduction and Motivation)
가. LEO 혁명 (The LEO Revolution)
지구 상공 500 ~ 1,200km 궤도를 도는 저궤도(LEO) 위성들은 글로벌 통신 환경을 빠르게 바꾸고 있습니다. 역동적인 Mesh Network로 연결된 수 천 개의 위성을 통해, Starlink, OneWeb, Kuiper 같은 제공업체들은 이제 지상 광케이블과 유사한 30~50ms 수준의 저지연 초고속 광대역 통신을 제공합니다. 이러한 기술적 역량은 지상 인프라가 닿지 않는 외딴 지역에서 작전을 수행하는 Defense, Mining, Aviation, Maritime, 그리고 인도주의적 지원 미션에 엄청난 가치를 선사하고 있습니다.
나. LEO 환경에서 암호화가 중요한 이유 (Why Encryption Over LEO Matters)
사설 지상 네트워크와 달리, LEO 시스템은 단 몇 분 만에 수십 개의 국가 국경을 가로 지릅니다. 이 과정에서 사용자 터미널, 위성, Ground Gateways가 서로 다른 관할권에 위치하는 경우가 허다합니다. 트래픽이 전송 중에 암호화 된다 하더라도, 복호화가 '어디서' 일어나는지, 그리고 '누가' 그 암호 키를 쥐고 있는지가 데이터 주권(Data Sovereignty)과 규제 준수 여부를 결정짓는 핵심 요소가 됩니다. Defense, Finance, Energy 분야의 조직들에게는 외국 통신 사업자가 관리하는 링크 암호화만으로는 절대 충분하지 않습니다. 이들에게는 자신들만의 완전한 End-to-End cryptographic control이 필수적입니다.
다. 시장의 동력 (Market Drivers)
- 채택 및 통합 (Adoption and Integration): 2026년 현재 9,000 여개 이상의 LEO 위성이 궤도를 돌고 있고, 2030년까지 5만여개 이상으로 늘어날 것으로 예상됩니다. Starlink 혼자서만 이미 위성 8,000개 이상으로 400만 명이 넘는 사용자를 확보했으며, 엔터프라이즈 기업들은 LEO 링크를 SD-WAN 및 클라우드 아키텍처에 활발히 embedding하고 있습니다.
- 늘어나는 사이버-물리적 리스크 (Growing Cyber-Physical Risk): 2022년에 발생한 Viasat KA-SAT 공격 사건은 지상 세그먼트 시스템의 취약성을 극명히 보여주었습니다. 독립적인 키 제어권이 없는 암호화는 반쪽짜리 보호에 불과하다는 사실을 다시 한번 일깨워 준 계기였습니다.
- 규제적 압박 (Regulatory Pressure): 유럽의 GDPR, 호주의 PSPF, 미국의 FedRAMP 같은 프레임워크들은 갈수록 자국 내의 독점적인 암호 키 보관(Cryptographic custody)을 요구하고 있습니다. 특히 기밀 네트워크(Classified networks)에서는 반드시 Common Criteria (NDcPP) 인증 장비 또는 FIPS 인증 모듈을 사용해야만 합니다.
- 양자 위협 (Quantum Threats): 오늘 암호화되어 전송된 데이터라 할지라도, 향후 양자 컴퓨터가 성숙해지면 복호화하기 위해 공격자들이 지금 미리 데이터를 수집(Harvest)해 둘 수 있습니다. 고객이 소유한 레이어에 포스트 양자(Post-quantum) 또는 하이브리드 키 교환 방식을 구현하면, 이러한 '선수집 후복호화(Harvest-now, decrypt-never)' 위협으로부터 장기적인 Forward secrecy와 회복 탄력성을 확보할 수 있습니다.
라. 신뢰에서 제어로 (From Trust to Control)
과거에는 위성 사업자를 기본적으로 신뢰하는 분위기였지만, 현대의 zero-trust 아키텍처는 통신 사업자를 무조건 신뢰하지 않습니다. 지난 10년간 클라우드 보안이 진화해 온 과정과 마찬가지로, 이제 패러다임은 "통신사 레이어 상위 단계의 모든 것은 우리가 직접 암호화하고, 암호 키도 우리가 소유한다(encrypt everything above the provider layer—and own the keys)"로 이동하고 있습니다.
2. STARLINK 개요 및 보안 구조
가. 아키텍처와 트래픽 흐름 (Architecture and Traffic Flow): Starlink는 크게 다음 4가지 구성 요소로 결합되어 있습니다
- User Terminal (UT): 지상 안테나 및 모뎀 (일명 "Dishy").
- LEO Satellites: 다중 궤도 쉘에 존재하는 수천 개의 노드들로, 점차 광학 인터-위성 링크(ISLs)를 통해 연결.
- Ground Gateways: 위성과 지상 인터넷을 연결해 주는 광케이블 기반의 지구국.
- Network Operations Infrastructure: 인증, 펌웨어, 키 배포를 관리하는 SpaceX 시스템.
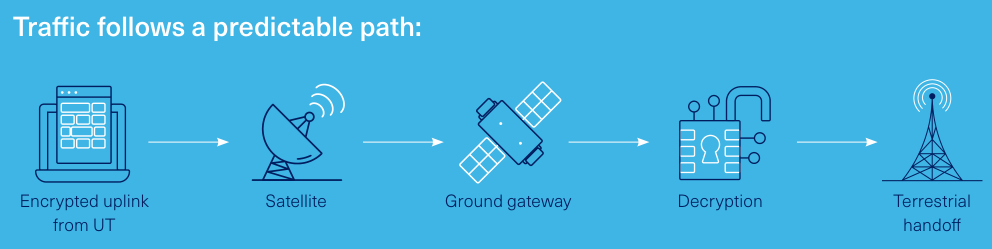
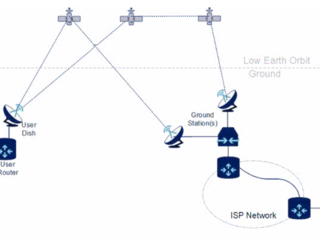
트래픽은 기본적으로 다음과 같은 경로를 따릅니다: UT (encrypted uplink ) → 위성 → Ground Gateway → 복호화 → 지상 네트워크 핸드오프. 고객의 프라이빗 LAN은 Carrier-grade NAT(CG-NAT) 경계 뒤에 위치하며, 모든 물리 및 링크 레이어 암호화는 철저히 통신 사업자(SpaceX)에 의해 제어됩니다.
나. 배포 시나리오 (Deployment Scenarios)
- 광대역 액세스: remote 엔터프라이즈 및 커뮤니티를 위한 고정형/이동형 연결성 제공.
- 기업용 링크: 현장 운영을 위한 MPLS 또는 SD-WAN 통합.
- Maritime 및 Aviation: 글로벌 커버리지를 위한 고 이득(High-gain) 모바일 터미널 운영.
- IoT 및 전술 네트워크: 텔레메트리 및 명령 네트워크를 위한 신속 배포 기능.
- 정부 기관 사용: 오버레이 암호화로 보완되지 않는 한, 보통 비 기밀(unclassified) 미션으로 제한됨.
다. 프라이빗 네트워크 확장 (Private Network Extensions)
위성 사업자들을 (ex, Vocus나 SpeedCast ) 통하면, Starlink 링크를 프라이빗 Layer 3 VPN에 통합하거나 Layer 2-over-Layer 3 터널(VXLAN, GRE)로 캡슐화할 수 있습니다. 이러한 방식은 고정 주소 할당이나 VLAN 확장을 가능하게 해주지만, Starlink 고유의 신뢰 모델을 근본적으로 바꾸지는 못합니다. 트래픽은 여전히 SpaceX 게이트웨이에서 일단 복호화되기 때문입니다.
3. STARLINK 상에서의 정보 보안 (Security of Information over Starlink)
Starlink는 터미널과 위성 사이에 dynamic key rotation 및 상호 인증을 결합한 강력한 AES-256 암호화를 적용하고 있습니다. 게이트웨이는 보안성이 강화되어 있으며, 관리 채널은 TLS 1.3을 사용합니다. 하지만 중요한 점은 모든 암호화, 펌웨어, 키 관리 주도권이 전적으로 SpaceX의 통제 하에 있다는 사실입니다.
가. 암호화 경계 (Encryption Boundaries)
- 무선 인터페이스 (Air Interface): Ku/Ka-band 전송 구간은 AES-256으로 보호되며, 키는 SpaceX가 프로비저닝/로테이션.
- 지상 세그먼트 (Ground Segment): 트래픽은 지상 백본망에 진입하기 전 게이트웨이 단계에서 일단 복호화. 이 경계 이후의 보안은 전적으로 고객의 VPN이나 TLS에 의존.
- 관리 평면 (Management Plane): 텔레메트리 데이터는 TLS로 암호화되지만 결국 SpaceX 인프라에서 종료(Terminate)되므로, 운영 메타데이터가 외부에 노출될 수 있습니다.
* 텔레메트리 데이터 (Telemetry Data)
- 위성 안테나의 현재 각도 및 신호 세기
- 장비의 내부 온도 및 전력 소비량
- 네트워크 패킷 전송 속도 및 오류 발생률
- 소프트웨어 버전 및 시스템 가동 시간(Uptime)
* 운영 메타데이터 (Operational Metadata)
- 위치 정보: 위성 안테나가 설치된 정확한 위도·경도 및 지역
- 식별 정보: 장비의 고유 시리얼 번호, MAC 주소, 할당된 IP 주소
- 이용 패턴: 해당 장비가 언제 켜지고 꺼지는지, 데이터 트래픽이 어느 시간대에 폭증하는지 등의 운영 스케줄
나. 신뢰 의존성 (Trust Dependencies)
- 지구국 무결성(Ground Station Integrity) : 고객은 SpaceX의 관할권 통제 및 내부자 위협 완화 능력에 전적으로 의존해야 함.
- 펌웨어 공급망: 업데이트는 디지털 서명이 완료된 후 자동으로 강제 푸시됨. 고객이 직접 펌웨어 버전을 감사하거나 업데이트를 동결할 수 없음.
- 키 관리: 모든 암호화 자재는 SpaceX가 생성하고 보유하며, BYOK(Bring Your Own Key)나 HSM 연동은 지원되지 않음.
- 운영의 불투명성: 고객은 SpaceX의 침해 사고 대응 방식이나 감사 로그를 들여다볼 수 없음.
- 법적 노출: 미국이나 파트너 관할권을 통과하는 데이터는 법적 조사나 영장 집행에 따른 데이터 접근 대상이 될 수 있음.
결론: Starlink는 중간 도청(Interception)에 대해 강력한 방어력을 제공하지만, End-to-End 기밀성이나 주권적 키 제어권(Sovereign key control)은 주지 못합니다. 따라서 규제를 받거나 기밀을 다루는 데이터 환경에는 이것만으로 불충분합니다.
4. 왜 고객 제어형 암호화가 필수적인가?
가. 원칙 (Principle)
고객 제어형 암호화(Customer-controlled encryption)는 오직 고객이 소유한 장비에서만 Plaintext(평문)가 처리되도록 보장합니다. 서비스 공급자는 오직 Transport(운송) 역할만 수행하고, 기밀성 유지 권한은 고객이 행사합니다. 이 모델을 통해 직무 분리(Separation of duties), 입증 가능한 규제 준수, 그리고 양자 내성 암호화로 가는 직통 경로가 확보됩니다.
나. 키 소유권 및 직무 분리 (Key Ownership and Separation of Duties)
- 독점적 키 보관 (Exclusive Key Custody): 위성 사업자는 오직 Ciphertext(암호문)만 볼 수 있으므로, 법적 영장 제출이나 내부자 접근 리스크가 완전히 상쇄됩니다.
- 암호 민첩성 (Crypto Agility): 고객이 자신의 리스크 모델에 맞춰 암호화 알고리즘, 키 수명, Rekey 주기를 직접 선택할 수 있습니다.
- 운영 투명성: Local Endpoint 장비가 암호화 이벤트를 조직 내부의 SIEM에 기록하므로 투명한 감사가 가능합니다.
- 기능적 분리: 위성 사업자는 RF(무선 신호)와 라우팅만 처리하고, 고객은 encryption과 key lifecycle을 관리함으로써 최소 권한 원칙(Least-privilege)을 실현합니다.
다. 규제 준수 및 인증 정렬 (Compliance and Certification Alignment)
오버레이 암호화를 구현하면 글로벌 표준을 다이렉트로 만족할 수 있습니다:
- FIPS 140-3: 인증된 모듈을 통해 통신사와 무관한 독자적인 신뢰 암호화 경계를 정의합니다.
- Common Criteria (EAL4+): 엄격한 보안 설계 및 평가가 검증되었음을 증명합니다.
- ISO 27001 Controls: 보안 정책 집행 및 공급업체 리스크 관리 체계를 강화합니다.
- 섹터별 규제: Defense 및 주요 핵심 인프라 프로그램들은 명확한 국가 수준의 암호키 관리 및 감사 가능한 암호화 정책을(national key custody and auditable crypto policy) 요구합니다.
고객 소유의 오버레이 장비를 사용하면 FIPS/CC 인증서, HSM 로그, 키 세레머니 기록, 구성 베이스라인 등 거버넌스와 통제력을 완벽히 증명할 수 있는 구체적인 컴플라이언스 결과물(Artefacts)을 손에 쥘 수 있습니다.
키 세레머니 기록(Key Ceremony Record)은 정보 보안 분야에서 "가장 강력한 암호화 키를 처음 만들고 보관할 때, 해킹이나 조작이 없었음을 증명하기 위해 모든 과정을 실시간으로 엄격하게 촬영·감사하여 남긴 증빙 문서 및 로그"를 의미하며, 국가가 민간 위성망을 도입할 때 "감사 가능한 암호화 정책(Auditable Crypto Policy)"을 구현하려면 이 기록이 필수적입니다.
"우리가 암호키를 직접 안전하게 보관했습니다(National key custody)"라고 말만 하는 것이 아니라, "보십시오. 여기 키 세레머니 기록이 있습니다. 키를 처음 생성할 때 스페이스X 같은 외부 기업 직원은 단 한 명도 참여하지 않았고, 국가 보안담당관들의 감시하에 완벽하게 만들어졌다는 증거입니다" 라고 외부에 당당히 제시하는 '최종 보안 검증서' 역할을 하기 때문입니다.
라. 양자 준비성 및 미래 보장 (Quantum Readiness and Future-Proofing)
양자 컴퓨팅은 향후 10년 이내에 기존의 RSA 및 ECC 키 교환 체계를 무력화할 위협이 있습니다. Starlink의 내장 암호화 라이프사이클은 사용자에게 블랙박스처럼 가려져 있지만, 고객의 오버레이 암호화 장비를 쓰면 CRYSTALS-Kyber, Dilithium 같은 포스트 양자 알고리즘을 즉시 배포하거나 양자 공격 표면 자체를 제거하는 모드를 적용할 수 있습니다. 키와 알고리즘을 독자적으로 관리하기 때문에 기업들은 자신만의 페이스에 맞춰 마이그레이션을 진행할 수 있으며, 민감한 데이터에 대해 완벽한 후수집 복호화 방지(Harvest-now, decrypt-never) 보호 능력을 갖추게 됩니다.
5. STARLINK 암호화 접근 방식 및 THALES HSE (High Speed Encryptor) 솔루션
가. 요약: Starlink 및 기타 위성 환경
Starlink를 비롯한 LEO 들이 혁신적인 연결성을 주는 것은 맞지만, 사업자가 통제하는 고유의 신뢰 모델은 기밀, 주권, 규제 중심의 Use case에 맹점이 존재합니다. 반면 고객 제어형 암호화(Customer Controlled Encryption)는 이 공백을 완벽히 메워 다음을 보장합니다:
완전한 키 소유권 및 관할권 통제력 확보
감사를 위한 명확한 규제 준수 증거 생성
양자 내성 알고리즘으로의 원할한 이전/전환
어떤 링크 위에서도 예측 가능하고 고성능인 기밀성 유지
요약하자면, Starlink를 단순한 "무조건 믿어야 하는 보안 전송망"에서 "내가 직접 통제하는 기밀 전송망"으로 완전히 탈바꿈시켜 줍니다.
나. CG-NAT 장벽과 IPSec의 한계
일반 민간용 Starlink 서비스는 CG-NAT 뒤에서 동작하며, 수 많은 고객이 단 하나의 공인 IPv4 주소를 공유합니다. 이 주소 절약 방식은 효율적이지만 원치 않는 외부 인바운드 트래픽을 원천 차단하므로, 사용자가 서버를 호스팅하거나 원격 SSH 세션을 열고 인바운드 VPN을 구축하는 것이 제한됩니다.
특히 IPSec VPN 배포 시, 이 CG-NAT 아키텍처가 걸림돌이 됩니다. IPSec의 ESP 프로토콜은 포트 번호 없이 IP 레이어 위에서 바로 동작하는데, NAT 장비들은 세션 매핑을 위해 바로 이 포트 번호에 절대적으로 의존합니다. 결과적으로 ESP 패킷은 Starlink의 CG-NAT 게이트웨이에서 드롭되거나 잘못 라우팅되기 일쑤입니다. 이를 해결하고자 도입한 NAT Traversal (NAT-T) 방식은 IPSec 패킷을 UDP 포트 4500 안에 강제로 구겨 넣어 NAT 장비를 통과시킵니다. 그러나 NAT-T는 추가적인 IP/UDP 헤더 때문에 패킷당 약 28바이트의 오버헤드를 유발하여 MTU를 감소시키고 단편화(Fragmentation)를 유도하며, 하드웨어 가속이 없는 라우터 장비에는 심각한 CPU 및 Latency 부담을 지우게 됩니다.
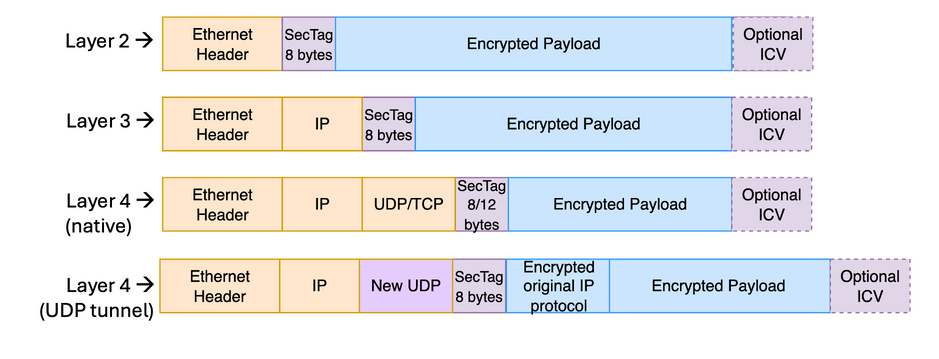 HSE Encryption Layers
다. 획기적인 대안: Thales High Speed Encryptor (HSE)
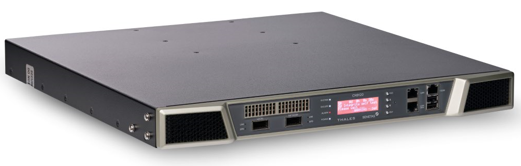
Thales HSE는 하드웨어 기반의 Tunnel-free 암호화를 Layer 2~4 영역에서 수행하여 장비당 10 µs 미만의 극도로 미미한 Latency로 구동됩니다. 각 패킷을 캡슐화하고 터널링하는 IPSec과 달리, Thales HSE의 native Layer 4 암호화는 TCP나 UDP 흐름 속에 직접 통합됩니다 (TCP/UDP 이외의 프로토콜을 보호할 때는 오직 경량의 UDP 헤더 하나만 추가 옵션으로 사용됩니다).
이 혁신적인 접근법은 Line-rate 성능을 그대로 유지하고, IPSec 특유의 캡슐화 및 단편화 패킷으로 인한 제약 완벽히 극복하였으며, QoS와 라우팅 투명성을 완벽히 보장합니다. 이는 Round-trip 타임이 40~60ms에 달하는 LEO 위성 링크 환경에서 성능 저하를 해결하는 핵심 열쇠가 됩니다. FIPS 140-3 Level 3 및 Common Criteria EAL4+ 인증과 포스트 양자 및 QKD(양자키분배) 레이어 지원 능력이 결합된 Thales HSE 암호화 장비는 Starlink 및 LEO 환경을 위해 목적 기반으로 특수 설계된 주권적이고 검증된 솔루션입니다.
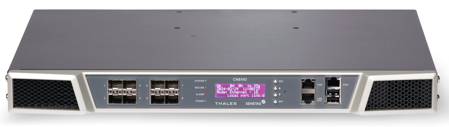
CN4000 시리즈 CN6000 시리즈 CN9000 시리즈
(지사 및 엔드포인트용) (메인 센터 및 캐리어급 WAN용) (초고속 DCI 및 클라우드 코어용)
| 주요 타깃 | 중소규모 지사, 원격 오피스, 스마트 오피스 및 SD-WAN 환경 | 주 데이터 센터(DC)-재해복구(DR) 센터 간 메인 백본, 메트로 이더넷 | 초거대 데이터 센터 간 연결(DCI), 코어 클라우드 인프라, 하이퍼스케일 전송망 |
| 지원 대역폭 | 10 Mbps ~ 1 Gbps
(라이센스 기반, 용량/성능 업그레이드) | 1 Gbps ~ 10 Gbps (멀티 포트 가용성 제공) | up to 100 Gbps |
| 폼 팩터 | 1U Half-width 컴팩트(데스크톱형) | 1U Full-width 표준 랙 마운트, 이중화 전원(Hot-swappable AC/DC) | 1U / 2U 고밀도 섀시, 최고 사양의 물리적 집적도 및 냉각 설계 |
| 인터페이스 | RJ-45, SFP | SFP+ | QSFP28 |
| 암호화 성능 | Full Wire-speed 보장
Near Zero-latency
"0"- Packet Loss | 10Gbps full-wire-speed 보장
"0"- Packet Loss | 100Gbps full-duplex 상태에서 초 저지연
(2µs 미만), full-wire-speed 보장
"0"- Packet Loss |
| 제품 | 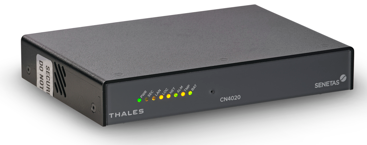
| 
| 
|
** 극한의 산업 환경과 군사 환경에 최적화된 모델 라인업, CN7000 시리즈.
CN7000-series for Harden-Industrial and Military Environment (Operating :-40 ~ +70°C, Shock and Vibration: Complies to MIL-STD-810G)
HSE Encryptor
라. 상세 처리량 데이터 분석 (Comparison to IPSec)
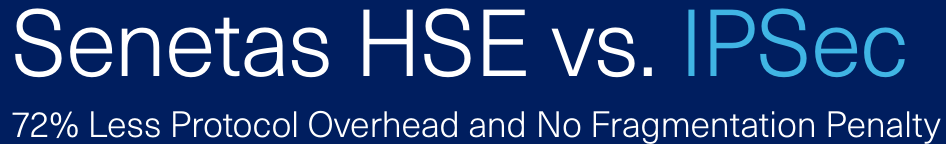
동등한 조건의 Thales HSE와 IPSec 암호화 모드를 비교하면, 추가로 발생하는 오버헤드가 무려 72%나 감소하는 효과를 보입니다. GCM 인증까지 비활성화하면 추가적인 대역폭이 확보 됩니다.
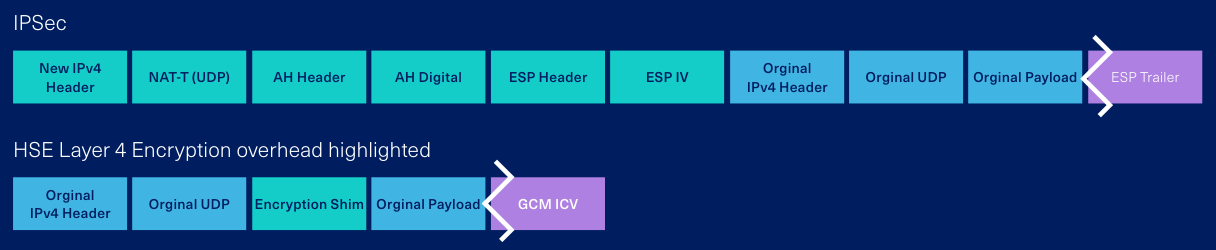 Encrypted Packet Formats
현실의 네트워크에서 패킷 크기가 작아질수록 헤더, 인증 태그, 패딩이 전체 프레임에서 차지하는 비율이 상대적으로 늘어나기 때문에 처리량(Throughput) 손실이 비약적으로 커집니다. Thales HSE와 IPSec의 payload 크기별 가용 대역폭 성능 비교 곡선을 보면, 특히 작은 패킷 환경에서 HSE 장비가 하드웨어 기반의 암호화 엔진과 고도로 최적화된 패킷 처리 아키텍처 덕분에 압도적으로 우수한 대역폭 효율성을 제공함을 명확히 확인할 수 있습니다. 패킷 크기가 작아질수록 두 솔루션 간의 오버헤드 격차에 따른 가용 대역폭 차이는 기하급수적으로 벌어집니다.
Thales High Speed Encryption Outperforms Firewall Encryption and Improves Network Efficiency
Thales HSE vs. IPSec 암호화 성능 및 효율성 비교
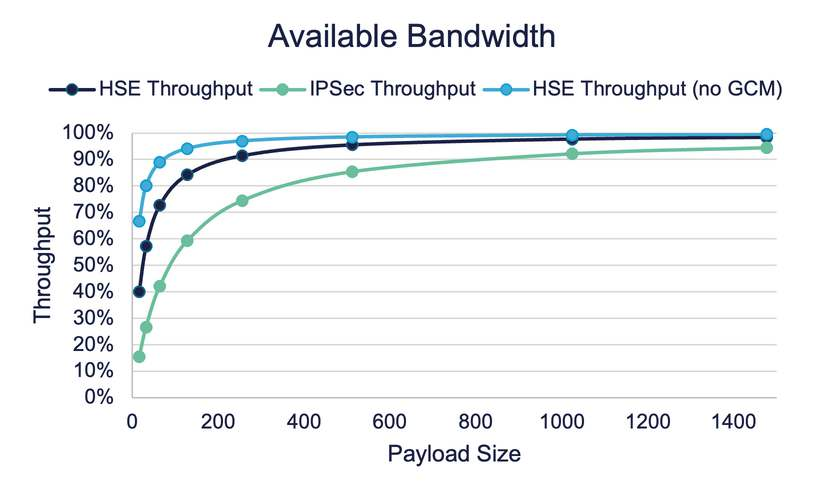 HSE Comparision to IPSec: Available Bandwidth per Payload Size
6. 네트워크 토폴로지별 장비 구성안 (Network & HSE Configuration)
Starlink의 가용 등급 정책에 따라 추천되는 구체적인 암호화 레이어 레이아웃과 배포 이점은 다음과 같이 정리됩니다.
Recommended Encryption Layer |
|---|
STARLINK CONFIGURATION | ENCRYPTION LAYER | HSE DEPLOYMENT | KEY BENEFITS |
Standard Residential(CG-NAT) | Layer 4 - Embedded within TCP/UDP flows | Inline 배치- Starlink 터미널 앞 단 | • 원활한 NAT Traversal 수행• 구성 설정의 최소화• 결정론적(Deterministic) 성능 보장• 완벽한 End-to-End 기밀성 확보 |
Local/Global Priority with Bypass Mode | Layer 3 - Direct public IP to downstream device | Inline 배치- 모뎀과 엔터프라이즈 라우터 사이 (NAT 미 사용) | • 이중 NAT(Double NAT) 문제 해제• 고객 라우터 및 NAT 정책의 완전한 통제권 획득 |
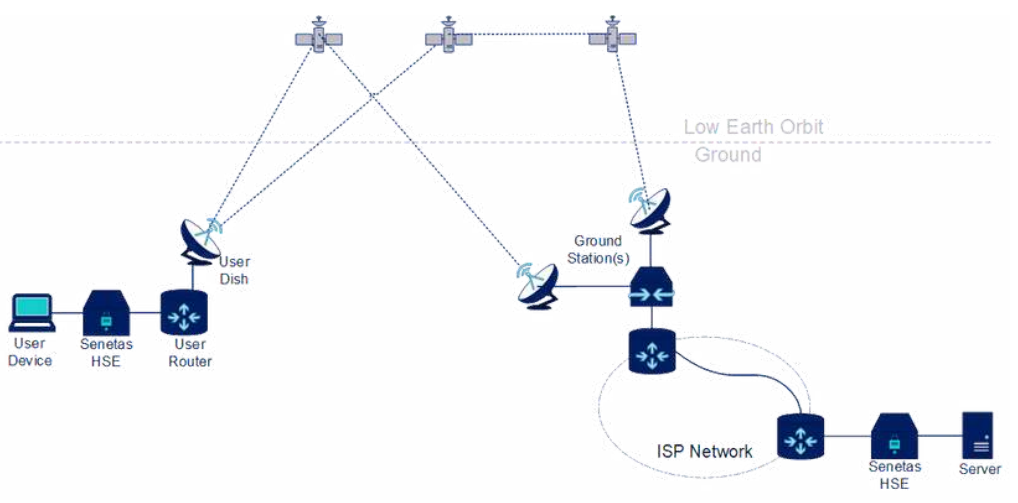
Network Diagram
7. Thales HSE 설정, 7단계 엔지니어링 가이드 (Step-by-Step Procedure)
Starlink 위에서 안정적으로 암호화를 배포하려면 네트워크 토폴로지와 디바이스 설정 간의 정밀한 조율이 필요합니다. 아래 가이드는 타겟 목적지 이외의 일반 인터넷 트래픽은 암호화되지 않은 채 흐르도록 허용하면서, 원격 엔드포인트와 특정 대상 서버 간에만 Senetas HSE를 이용하여 독립적이고 안전한 저지연 암호화 링크를 빌드하는 공식 절차입니다.
- STEP 1 Identify Server IP & Ports
- 내용: 대상 서버의 IP 주소와 포트 포워딩 요구 사양 확인. 이를 통해 암호화가 적용될 타겟 스코프 명확히 정의.
- STEP 2 Activate Encryptors
- 내용: 양단의 암호화 장비 전원을 켜고 정상 운영 상태인지 확인. 다음 단계로 넘어가기 전에 상호 연결성 및 기본 매니지먼트 액세스 권한이 활성화되었는지 체크.
- STEP 3 Enable Transport Independent Mode (TIM)
- 내용: Starlink의 동적인 트래픽 경로 변화와 NAT Traversal 환경 속에서도 링크 무결성을 상시 유지할 수 있도록, 양단 암호화 장비에 TIM 모드 활성화.
- STEP 4 Add Key Distribution Key (KDK)
- 내용: 상호 인증되고 고도로 보안화된 키 교환 채널을 수립하기 위해, 공통의 KDK 자재를 양단 장비에 동일하게 로드.
- STEP 5 Set PMTU
- 내용: 패킷 단편화 현상을 원천 방지하고 트래픽 처리량을 최고치로 끌어올리기 위해, 각 암호화 장비의 PMTU Max 설정값을 1500으로 명시적 구성.
- STEP 6 Configure Encryptor Rules
- 내용: 규칙 리스트에 없는 트래픽 처리를 위해 Unlisted Default Action = Encrypt L4 파라미터 지정. 양방향 정책 매핑이 완벽히 대칭 구조를 이루도록 룰 정의를 일치.
- STEP 7 Enable Encryption
- 내용: 두 장비의 암호화 모드를 글로벌 Encrypt 모드로 전환하여, 종단 간(End-to-End) 오버레이 실시간 보안 보호 성능 가동/운용.
8. 성능 검증 결과 및 기술적 정당성 (Performance Verification & Rationale)
성능 검증 (Performance Verification): 네트워크 계측 도구인 iPerf를 이용하여 실제 스루풋 검증을 진행한 결과, Thales HSE 암호화를 전면 활성화한 상태에서도 발생하는 성능 감소폭은 단 ~1% 수준에 그쳤습니다. 관찰된 미세한 테스트 오차는 일반적인 Starlink 기후 조건 및 위성 네트워크 고유의 자연스러운 흐름 변동성(Fluctuation) 범위 안에 속합니다. 즉, 링크의 본래 효율성을 고스란히 보존하면서 강력한 데이터 기밀성을 얻을 수 있음이 입증되었습니다.
기술적 정당성 (Technical Rationale): Transport Independent Mode (TIM) 기술은 고유의 적응형 라우팅 및 NAT 토폴로지 속에서도 암호화 링크가 유실되지 않도록 견고하게 지탱해 주며, Layer 4 암호화 아키텍처는 설정 오버헤드를 극소화하면서 진정한 End-to-End Confidentiality를 달성합니다. 이 두 기술의 결합 덕분에 사용자는 네트워크 가용성이나 서비스 전송 속도를 단 조금도 희생하지 않고 완벽한 암호화 주권(Cryptographic assurance)을 획득할 수 있습니다.
출처(원문): Solution Brief_Customer-Controlled Encryption over Starlink: Enhancing Confidentiality, Control, and Quantum Readiness
https://cpl.thalesgroup.com/sites/default/files/content/case_studies/customer-controlled-satellite-encryption-starlink-cs.pdf
https://www.senetas.com/wp-content/uploads/Starlink-Solution-Brief-Brochure.pdf
** 참고자료: 2022년 Viasat KA-SAT 위성 통신망 마비 침해사고 요약
Viasat KA-SAT 침해사고는 2022년 2월 24일, 러시아의 우크라이나 전면 침공 개시 직전(약 1시간 전) 발생한 교란 목적의 대규모 고도화 사이버 공격(Advanced Cyber Attack)임. 러시아 군정찰총국(GRU) 소행으로 지목된 이 작전은 개전 초기 우크라이나 군의 지휘통제(C2) 시스템을 무력화하기 위해 치밀하게 기획되었음.
1. 사건 개요
- 발생 일시: 2022년 2월 24일 (러시아-우크라이나 전쟁 발발 당일)
- 공격 배후: 러시아 정부 지원 위협 그룹 (GRU 등 국가 배후 해킹 조직)
- 공격 대상: 미국 위성통신 기업 Viasat의 KA-SAT 위성 브로드밴드 지상 인프라
- 핵심 피해: 우크라이나 작전 통신망 마비 및 유럽 전역의 위성 모뎀 수만 대 영구 훼손
2. 공격 메커니즘 및 기술적 분석 (TTPs)
공격자는 위성 자체의 궤도나 물리적 신호를 해킹한 것이 아니라, 지상 관리 네트워크의 보안 취약점을 악용해 하향식(Top-Down)으로 침투함.
1) 초기 침투 (Initial Access):
자격 증명 취약점 또는 설정 오류가 존재하는 VPN 집중기(Concentrator)를 경유해 Viasat의 KA-SAT 지상국 내부 관리 네트워크에 무단 접근함.
2) 권한 상승 및 장악:
관리자 권한을 확보한 공격자는 위성 모뎀의 펌웨어 업데이트를 총괄하는 관리 서버(Push Update Server)를 완전히 장악함.
3) 악성 와이퍼(Wiper) 배포:
정상적인 업데이트 프로세스로 위장하여, 연결된 터미널(모뎀)에 '애시드레인(AcidRain)'으로 명명된 데이터 삭제용 와이퍼 멀웨어 강제 주입함.
4) 펌웨어 영구 훼손 (Brick):
악성코드는 모뎀 내 플래시 메모리의 핵심 시스템 데이터를 통째로 소거(Overwrite)함. 이로 인해 장치의 부팅 코드가 파괴되어 원격 복구가 불가능한 하드웨어 불능(Permanent Denial of Service) 상태에 빠뜨림.
5) 네트워크 폭주 (DoS):
이와 동시에 대량의 DHCP 요청을 발생시키는 고의적 트래픽 플러딩(Flooding) 공격을 병행하여, 정상 모뎀들의 세션 연결을 끊고 오프라인 전환을 가속화함.
3. 연쇄 피해 및 거시적 파장
이 사건은 현대전에서 사이버전이 물리적 군사 행동의 전조이자 비대칭 전력으로 어떻게 결합하는지 증명한 대표적 이정표임.
- 지휘통제망 단절: 우크라이나 군 및 군사·정부 기관이 작전용으로 사용하던 위성 통신 링크가 차단되면서 개전 초기 전장 인식 및 지휘통제에 심각한 혼선이 발생함.
- 유럽 인프라 연쇄 마비: 위성 빔 스폿(Beam Spot)의 광범위한 특성으로 인해 우크라이나를 넘어 유럽 전역에서 약 2만 7천 대 이상의 상용 위성 모뎀이 동시에 다운되는 부수적 피해(Collateral Damage)가 발생함.
- 독일 풍력 발전 인프라 타격: 연쇄 효과로 독일의 신재생에너지 기업 에너콘(Enercon)의 풍력 터빈 5,800대에 대한 원격 모니터링 및 제어 기능이 상실되며 민간 국가중요인프라(CI)까지 위협받음.
- 물리적 복구 부담: 대규모 펌웨어 손상으로 인해 소프트웨어 원격 패치(OTA)가 불가해졌으며, Viasat 측은 대규모 물류를 투입해 수만 대의 모뎀 장비를 물리적으로 전량 교체해야 했음.
4. 국제사회 동향 및 사후 조치
사건 이후 미국, 영국, 유럽연합(EU)은 합동 기술 조사를 통해 이 정밀 타격의 배후가 러시아 정부의 조직적 사이버 작전임을 공식 선언하고 이를 강력히 규탄함.
당시 핵심 통신 인프라를 상실했던 우크라이나는 민간 저궤도 위성 네트워크인 스페이스X의 스타링크(Starlink)를 긴급 도입하는 계기가 되었으며, 이는 이후 우크라이나의 전시 통신 생존성을 확보하는 핵심 전환점이 되었음.
문의: (주)한빛에스아이, 02)579-1904
Sales: 유제호 상무 / jhyu@hanvitsi.com
Tech: 김태수 상무 / tskim@hanvitsi.com

Starlink 환경에서 고객 제어형 암호화(Customer-Controlled Encryption) 구현
: 기밀성, 제어권, 그리고 양자 내성(Quantum Readiness)의 강화
저궤도(LEO) 위성 네트워크 시장의 선두 주자인 Starlink를 이용할 때, 왜 기업들이 '기밀성'과 '데이터 주권'을 고민해야 하는지, 그리고 이를 완벽하게 해결하는 방법에 대해 알아보겠습니다.
1. 도입 및 배경 (Introduction and Motivation)
가. LEO 혁명 (The LEO Revolution)
지구 상공 500 ~ 1,200km 궤도를 도는 저궤도(LEO) 위성들은 글로벌 통신 환경을 빠르게 바꾸고 있습니다. 역동적인 Mesh Network로 연결된 수 천 개의 위성을 통해, Starlink, OneWeb, Kuiper 같은 제공업체들은 이제 지상 광케이블과 유사한 30~50ms 수준의 저지연 초고속 광대역 통신을 제공합니다. 이러한 기술적 역량은 지상 인프라가 닿지 않는 외딴 지역에서 작전을 수행하는 Defense, Mining, Aviation, Maritime, 그리고 인도주의적 지원 미션에 엄청난 가치를 선사하고 있습니다.
나. LEO 환경에서 암호화가 중요한 이유 (Why Encryption Over LEO Matters)
사설 지상 네트워크와 달리, LEO 시스템은 단 몇 분 만에 수십 개의 국가 국경을 가로 지릅니다. 이 과정에서 사용자 터미널, 위성, Ground Gateways가 서로 다른 관할권에 위치하는 경우가 허다합니다. 트래픽이 전송 중에 암호화 된다 하더라도, 복호화가 '어디서' 일어나는지, 그리고 '누가' 그 암호 키를 쥐고 있는지가 데이터 주권(Data Sovereignty)과 규제 준수 여부를 결정짓는 핵심 요소가 됩니다. Defense, Finance, Energy 분야의 조직들에게는 외국 통신 사업자가 관리하는 링크 암호화만으로는 절대 충분하지 않습니다. 이들에게는 자신들만의 완전한 End-to-End cryptographic control이 필수적입니다.
다. 시장의 동력 (Market Drivers)
라. 신뢰에서 제어로 (From Trust to Control)
과거에는 위성 사업자를 기본적으로 신뢰하는 분위기였지만, 현대의 zero-trust 아키텍처는 통신 사업자를 무조건 신뢰하지 않습니다. 지난 10년간 클라우드 보안이 진화해 온 과정과 마찬가지로, 이제 패러다임은 "통신사 레이어 상위 단계의 모든 것은 우리가 직접 암호화하고, 암호 키도 우리가 소유한다(encrypt everything above the provider layer—and own the keys)"로 이동하고 있습니다.
2. STARLINK 개요 및 보안 구조
가. 아키텍처와 트래픽 흐름 (Architecture and Traffic Flow): Starlink는 크게 다음 4가지 구성 요소로 결합되어 있습니다
트래픽은 기본적으로 다음과 같은 경로를 따릅니다: UT (encrypted uplink ) → 위성 → Ground Gateway → 복호화 → 지상 네트워크 핸드오프. 고객의 프라이빗 LAN은 Carrier-grade NAT(CG-NAT) 경계 뒤에 위치하며, 모든 물리 및 링크 레이어 암호화는 철저히 통신 사업자(SpaceX)에 의해 제어됩니다.
나. 배포 시나리오 (Deployment Scenarios)
다. 프라이빗 네트워크 확장 (Private Network Extensions)
위성 사업자들을 (ex, Vocus나 SpeedCast ) 통하면, Starlink 링크를 프라이빗 Layer 3 VPN에 통합하거나 Layer 2-over-Layer 3 터널(VXLAN, GRE)로 캡슐화할 수 있습니다. 이러한 방식은 고정 주소 할당이나 VLAN 확장을 가능하게 해주지만, Starlink 고유의 신뢰 모델을 근본적으로 바꾸지는 못합니다. 트래픽은 여전히 SpaceX 게이트웨이에서 일단 복호화되기 때문입니다.
3. STARLINK 상에서의 정보 보안 (Security of Information over Starlink)
Starlink는 터미널과 위성 사이에 dynamic key rotation 및 상호 인증을 결합한 강력한 AES-256 암호화를 적용하고 있습니다. 게이트웨이는 보안성이 강화되어 있으며, 관리 채널은 TLS 1.3을 사용합니다. 하지만 중요한 점은 모든 암호화, 펌웨어, 키 관리 주도권이 전적으로 SpaceX의 통제 하에 있다는 사실입니다.
가. 암호화 경계 (Encryption Boundaries)
* 텔레메트리 데이터 (Telemetry Data)
- 위성 안테나의 현재 각도 및 신호 세기
- 장비의 내부 온도 및 전력 소비량
- 네트워크 패킷 전송 속도 및 오류 발생률
- 소프트웨어 버전 및 시스템 가동 시간(Uptime)
* 운영 메타데이터 (Operational Metadata)
- 위치 정보: 위성 안테나가 설치된 정확한 위도·경도 및 지역
- 식별 정보: 장비의 고유 시리얼 번호, MAC 주소, 할당된 IP 주소
- 이용 패턴: 해당 장비가 언제 켜지고 꺼지는지, 데이터 트래픽이 어느 시간대에 폭증하는지 등의 운영 스케줄
나. 신뢰 의존성 (Trust Dependencies)
결론: Starlink는 중간 도청(Interception)에 대해 강력한 방어력을 제공하지만, End-to-End 기밀성이나 주권적 키 제어권(Sovereign key control)은 주지 못합니다. 따라서 규제를 받거나 기밀을 다루는 데이터 환경에는 이것만으로 불충분합니다.
4. 왜 고객 제어형 암호화가 필수적인가?
가. 원칙 (Principle)
고객 제어형 암호화(Customer-controlled encryption)는 오직 고객이 소유한 장비에서만 Plaintext(평문)가 처리되도록 보장합니다. 서비스 공급자는 오직 Transport(운송) 역할만 수행하고, 기밀성 유지 권한은 고객이 행사합니다. 이 모델을 통해 직무 분리(Separation of duties), 입증 가능한 규제 준수, 그리고 양자 내성 암호화로 가는 직통 경로가 확보됩니다.
나. 키 소유권 및 직무 분리 (Key Ownership and Separation of Duties)
다. 규제 준수 및 인증 정렬 (Compliance and Certification Alignment)
오버레이 암호화를 구현하면 글로벌 표준을 다이렉트로 만족할 수 있습니다:
고객 소유의 오버레이 장비를 사용하면 FIPS/CC 인증서, HSM 로그, 키 세레머니 기록, 구성 베이스라인 등 거버넌스와 통제력을 완벽히 증명할 수 있는 구체적인 컴플라이언스 결과물(Artefacts)을 손에 쥘 수 있습니다.
키 세레머니 기록(Key Ceremony Record)은 정보 보안 분야에서 "가장 강력한 암호화 키를 처음 만들고 보관할 때, 해킹이나 조작이 없었음을 증명하기 위해 모든 과정을 실시간으로 엄격하게 촬영·감사하여 남긴 증빙 문서 및 로그"를 의미하며, 국가가 민간 위성망을 도입할 때 "감사 가능한 암호화 정책(Auditable Crypto Policy)"을 구현하려면 이 기록이 필수적입니다.
"우리가 암호키를 직접 안전하게 보관했습니다(National key custody)"라고 말만 하는 것이 아니라, "보십시오. 여기 키 세레머니 기록이 있습니다. 키를 처음 생성할 때 스페이스X 같은 외부 기업 직원은 단 한 명도 참여하지 않았고, 국가 보안담당관들의 감시하에 완벽하게 만들어졌다는 증거입니다" 라고 외부에 당당히 제시하는 '최종 보안 검증서' 역할을 하기 때문입니다.
라. 양자 준비성 및 미래 보장 (Quantum Readiness and Future-Proofing)
양자 컴퓨팅은 향후 10년 이내에 기존의 RSA 및 ECC 키 교환 체계를 무력화할 위협이 있습니다. Starlink의 내장 암호화 라이프사이클은 사용자에게 블랙박스처럼 가려져 있지만, 고객의 오버레이 암호화 장비를 쓰면 CRYSTALS-Kyber, Dilithium 같은 포스트 양자 알고리즘을 즉시 배포하거나 양자 공격 표면 자체를 제거하는 모드를 적용할 수 있습니다. 키와 알고리즘을 독자적으로 관리하기 때문에 기업들은 자신만의 페이스에 맞춰 마이그레이션을 진행할 수 있으며, 민감한 데이터에 대해 완벽한 후수집 복호화 방지(Harvest-now, decrypt-never) 보호 능력을 갖추게 됩니다.
5. STARLINK 암호화 접근 방식 및 THALES HSE (High Speed Encryptor) 솔루션
가. 요약: Starlink 및 기타 위성 환경
Starlink를 비롯한 LEO 들이 혁신적인 연결성을 주는 것은 맞지만, 사업자가 통제하는 고유의 신뢰 모델은 기밀, 주권, 규제 중심의 Use case에 맹점이 존재합니다. 반면 고객 제어형 암호화(Customer Controlled Encryption)는 이 공백을 완벽히 메워 다음을 보장합니다:
완전한 키 소유권 및 관할권 통제력 확보
감사를 위한 명확한 규제 준수 증거 생성
양자 내성 알고리즘으로의 원할한 이전/전환
어떤 링크 위에서도 예측 가능하고 고성능인 기밀성 유지
요약하자면, Starlink를 단순한 "무조건 믿어야 하는 보안 전송망"에서 "내가 직접 통제하는 기밀 전송망"으로 완전히 탈바꿈시켜 줍니다.
나. CG-NAT 장벽과 IPSec의 한계
일반 민간용 Starlink 서비스는 CG-NAT 뒤에서 동작하며, 수 많은 고객이 단 하나의 공인 IPv4 주소를 공유합니다. 이 주소 절약 방식은 효율적이지만 원치 않는 외부 인바운드 트래픽을 원천 차단하므로, 사용자가 서버를 호스팅하거나 원격 SSH 세션을 열고 인바운드 VPN을 구축하는 것이 제한됩니다.
특히 IPSec VPN 배포 시, 이 CG-NAT 아키텍처가 걸림돌이 됩니다. IPSec의 ESP 프로토콜은 포트 번호 없이 IP 레이어 위에서 바로 동작하는데, NAT 장비들은 세션 매핑을 위해 바로 이 포트 번호에 절대적으로 의존합니다. 결과적으로 ESP 패킷은 Starlink의 CG-NAT 게이트웨이에서 드롭되거나 잘못 라우팅되기 일쑤입니다. 이를 해결하고자 도입한 NAT Traversal (NAT-T) 방식은 IPSec 패킷을 UDP 포트 4500 안에 강제로 구겨 넣어 NAT 장비를 통과시킵니다. 그러나 NAT-T는 추가적인 IP/UDP 헤더 때문에 패킷당 약 28바이트의 오버헤드를 유발하여 MTU를 감소시키고 단편화(Fragmentation)를 유도하며, 하드웨어 가속이 없는 라우터 장비에는 심각한 CPU 및 Latency 부담을 지우게 됩니다.
다. 획기적인 대안: Thales High Speed Encryptor (HSE)
Thales HSE는 하드웨어 기반의 Tunnel-free 암호화를 Layer 2~4 영역에서 수행하여 장비당 10 µs 미만의 극도로 미미한 Latency로 구동됩니다. 각 패킷을 캡슐화하고 터널링하는 IPSec과 달리, Thales HSE의 native Layer 4 암호화는 TCP나 UDP 흐름 속에 직접 통합됩니다 (TCP/UDP 이외의 프로토콜을 보호할 때는 오직 경량의 UDP 헤더 하나만 추가 옵션으로 사용됩니다).
이 혁신적인 접근법은 Line-rate 성능을 그대로 유지하고, IPSec 특유의 캡슐화 및 단편화 패킷으로 인한 제약 완벽히 극복하였으며, QoS와 라우팅 투명성을 완벽히 보장합니다. 이는 Round-trip 타임이 40~60ms에 달하는 LEO 위성 링크 환경에서 성능 저하를 해결하는 핵심 열쇠가 됩니다. FIPS 140-3 Level 3 및 Common Criteria EAL4+ 인증과 포스트 양자 및 QKD(양자키분배) 레이어 지원 능력이 결합된 Thales HSE 암호화 장비는 Starlink 및 LEO 환경을 위해 목적 기반으로 특수 설계된 주권적이고 검증된 솔루션입니다.
CN4000 시리즈 CN6000 시리즈 CN9000 시리즈
(지사 및 엔드포인트용) (메인 센터 및 캐리어급 WAN용) (초고속 DCI 및 클라우드 코어용)
(라이센스 기반, 용량/성능 업그레이드)
Near Zero-latency
"0"- Packet Loss
"0"- Packet Loss
(2µs 미만), full-wire-speed 보장
"0"- Packet Loss
** 극한의 산업 환경과 군사 환경에 최적화된 모델 라인업, CN7000 시리즈.
CN7000-series for Harden-Industrial and Military Environment (Operating :-40 ~ +70°C, Shock and Vibration: Complies to MIL-STD-810G)
HSE Encryptor
라. 상세 처리량 데이터 분석 (Comparison to IPSec)
동등한 조건의 Thales HSE와 IPSec 암호화 모드를 비교하면, 추가로 발생하는 오버헤드가 무려 72%나 감소하는 효과를 보입니다. GCM 인증까지 비활성화하면 추가적인 대역폭이 확보 됩니다.
현실의 네트워크에서 패킷 크기가 작아질수록 헤더, 인증 태그, 패딩이 전체 프레임에서 차지하는 비율이 상대적으로 늘어나기 때문에 처리량(Throughput) 손실이 비약적으로 커집니다. Thales HSE와 IPSec의 payload 크기별 가용 대역폭 성능 비교 곡선을 보면, 특히 작은 패킷 환경에서 HSE 장비가 하드웨어 기반의 암호화 엔진과 고도로 최적화된 패킷 처리 아키텍처 덕분에 압도적으로 우수한 대역폭 효율성을 제공함을 명확히 확인할 수 있습니다. 패킷 크기가 작아질수록 두 솔루션 간의 오버헤드 격차에 따른 가용 대역폭 차이는 기하급수적으로 벌어집니다.
Thales High Speed Encryption Outperforms Firewall Encryption and Improves Network Efficiency
Thales HSE vs. IPSec 암호화 성능 및 효율성 비교
6. 네트워크 토폴로지별 장비 구성안 (Network & HSE Configuration)
Starlink의 가용 등급 정책에 따라 추천되는 구체적인 암호화 레이어 레이아웃과 배포 이점은 다음과 같이 정리됩니다.
STARLINK CONFIGURATION
ENCRYPTION LAYER
HSE DEPLOYMENT
Standard Residential
(CG-NAT)
Layer 4
- Embedded within TCP/UDP flows
Inline 배치
- Starlink 터미널 앞 단
• 원활한 NAT Traversal 수행
• 구성 설정의 최소화
• 결정론적(Deterministic) 성능 보장
• 완벽한 End-to-End 기밀성 확보
Local/Global Priority
with Bypass Mode
Layer 3
- Direct public IP to downstream device
Inline 배치
- 모뎀과 엔터프라이즈 라우터 사이 (NAT 미 사용)
• 이중 NAT(Double NAT) 문제 해제
• 고객 라우터 및 NAT 정책의 완전한 통제권 획득
Network Diagram
7. Thales HSE 설정, 7단계 엔지니어링 가이드 (Step-by-Step Procedure)
Starlink 위에서 안정적으로 암호화를 배포하려면 네트워크 토폴로지와 디바이스 설정 간의 정밀한 조율이 필요합니다. 아래 가이드는 타겟 목적지 이외의 일반 인터넷 트래픽은 암호화되지 않은 채 흐르도록 허용하면서, 원격 엔드포인트와 특정 대상 서버 간에만 Senetas HSE를 이용하여 독립적이고 안전한 저지연 암호화 링크를 빌드하는 공식 절차입니다.
8. 성능 검증 결과 및 기술적 정당성 (Performance Verification & Rationale)
성능 검증 (Performance Verification): 네트워크 계측 도구인 iPerf를 이용하여 실제 스루풋 검증을 진행한 결과, Thales HSE 암호화를 전면 활성화한 상태에서도 발생하는 성능 감소폭은 단 ~1% 수준에 그쳤습니다. 관찰된 미세한 테스트 오차는 일반적인 Starlink 기후 조건 및 위성 네트워크 고유의 자연스러운 흐름 변동성(Fluctuation) 범위 안에 속합니다. 즉, 링크의 본래 효율성을 고스란히 보존하면서 강력한 데이터 기밀성을 얻을 수 있음이 입증되었습니다.
기술적 정당성 (Technical Rationale): Transport Independent Mode (TIM) 기술은 고유의 적응형 라우팅 및 NAT 토폴로지 속에서도 암호화 링크가 유실되지 않도록 견고하게 지탱해 주며, Layer 4 암호화 아키텍처는 설정 오버헤드를 극소화하면서 진정한 End-to-End Confidentiality를 달성합니다. 이 두 기술의 결합 덕분에 사용자는 네트워크 가용성이나 서비스 전송 속도를 단 조금도 희생하지 않고 완벽한 암호화 주권(Cryptographic assurance)을 획득할 수 있습니다.
출처(원문): Solution Brief_Customer-Controlled Encryption over Starlink: Enhancing Confidentiality, Control, and Quantum Readiness
https://cpl.thalesgroup.com/sites/default/files/content/case_studies/customer-controlled-satellite-encryption-starlink-cs.pdf
https://www.senetas.com/wp-content/uploads/Starlink-Solution-Brief-Brochure.pdf
** 참고자료: 2022년 Viasat KA-SAT 위성 통신망 마비 침해사고 요약
Viasat KA-SAT 침해사고는 2022년 2월 24일, 러시아의 우크라이나 전면 침공 개시 직전(약 1시간 전) 발생한 교란 목적의 대규모 고도화 사이버 공격(Advanced Cyber Attack)임. 러시아 군정찰총국(GRU) 소행으로 지목된 이 작전은 개전 초기 우크라이나 군의 지휘통제(C2) 시스템을 무력화하기 위해 치밀하게 기획되었음.
1. 사건 개요
2. 공격 메커니즘 및 기술적 분석 (TTPs)
공격자는 위성 자체의 궤도나 물리적 신호를 해킹한 것이 아니라, 지상 관리 네트워크의 보안 취약점을 악용해 하향식(Top-Down)으로 침투함.
1) 초기 침투 (Initial Access):
자격 증명 취약점 또는 설정 오류가 존재하는 VPN 집중기(Concentrator)를 경유해 Viasat의 KA-SAT 지상국 내부 관리 네트워크에 무단 접근함.
2) 권한 상승 및 장악:
관리자 권한을 확보한 공격자는 위성 모뎀의 펌웨어 업데이트를 총괄하는 관리 서버(Push Update Server)를 완전히 장악함.
3) 악성 와이퍼(Wiper) 배포:
정상적인 업데이트 프로세스로 위장하여, 연결된 터미널(모뎀)에 '애시드레인(AcidRain)'으로 명명된 데이터 삭제용 와이퍼 멀웨어 강제 주입함.
4) 펌웨어 영구 훼손 (Brick):
악성코드는 모뎀 내 플래시 메모리의 핵심 시스템 데이터를 통째로 소거(Overwrite)함. 이로 인해 장치의 부팅 코드가 파괴되어 원격 복구가 불가능한 하드웨어 불능(Permanent Denial of Service) 상태에 빠뜨림.
5) 네트워크 폭주 (DoS):
이와 동시에 대량의 DHCP 요청을 발생시키는 고의적 트래픽 플러딩(Flooding) 공격을 병행하여, 정상 모뎀들의 세션 연결을 끊고 오프라인 전환을 가속화함.
3. 연쇄 피해 및 거시적 파장
이 사건은 현대전에서 사이버전이 물리적 군사 행동의 전조이자 비대칭 전력으로 어떻게 결합하는지 증명한 대표적 이정표임.
4. 국제사회 동향 및 사후 조치
사건 이후 미국, 영국, 유럽연합(EU)은 합동 기술 조사를 통해 이 정밀 타격의 배후가 러시아 정부의 조직적 사이버 작전임을 공식 선언하고 이를 강력히 규탄함.
당시 핵심 통신 인프라를 상실했던 우크라이나는 민간 저궤도 위성 네트워크인 스페이스X의 스타링크(Starlink)를 긴급 도입하는 계기가 되었으며, 이는 이후 우크라이나의 전시 통신 생존성을 확보하는 핵심 전환점이 되었음.
문의: (주)한빛에스아이, 02)579-1904
Sales: 유제호 상무 / jhyu@hanvitsi.com
Tech: 김태수 상무 / tskim@hanvitsi.com