EDR의 사각지대 극복: CrowdStrike 위협 인텔리전스를 품은 ‘Observer Threat Forensics’
Observer Threat Forensics (with Threat Intelligence powered by CrowdStrike®)
NetSecOps를 위한 위협 인텔리전스 연동 고충실도 네트워크 포렌식 플랫폼
네트워크 가시성과 위협 인텔리전스의 결합을 통해 위협 검증, 조사 및 대응 프로세스 획기적 단축
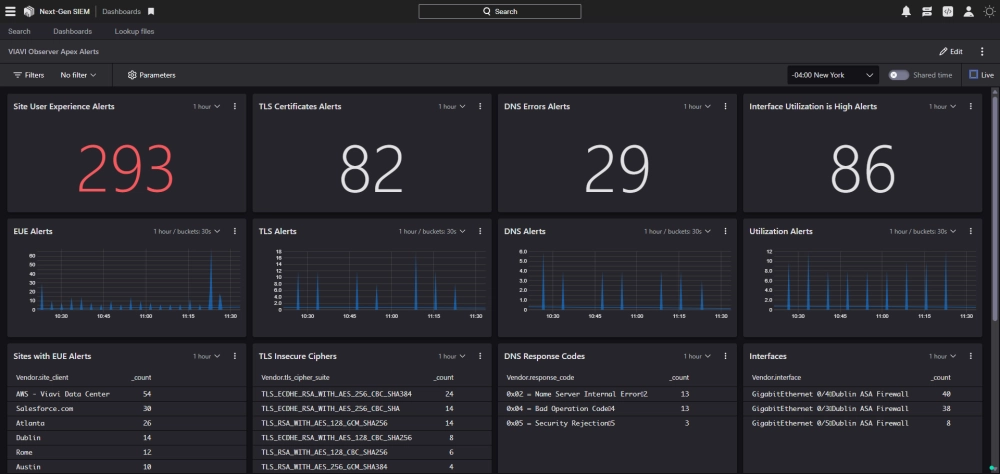
https://www.viavisolutions.com/en-us/literature/observer-crowdstrike-falcon-next-gen-siem-data-sheet-en.pdf
엔터프라이즈 보안 및 인프라 담당자 여러분. 최근의 고도화된 사이버 위협은 엔드포인트 보안 솔루션(EDR)을 우회하거나 가짜 정상 로그를 만들어 인프라 깊숙이 침투하곤 합니다. 엔드포인트 장비(PC, 서버 등)의 로그만으로는 "네트워크 선로 위에서 실제로 어떤 데이터가 오갔는지"에 대한 최종 증거를 잡기 어렵기 때문입니다.
소개해 드리는 VIAVI Observer Threat Forensics는 글로벌 최고의 위협 인텔리전스인 CrowdStrike 엔진과 VIAVI 고유의 풀 패킷 캡처 포렌식 능력을 단일 플랫폼에 통합하여, 탐지와 증거 사이의 가시성 공백을 완벽하게 해결한 솔루션입니다.
https://www.viavisolutions.com/en-us/enterprise/products/observer-threat-forensics
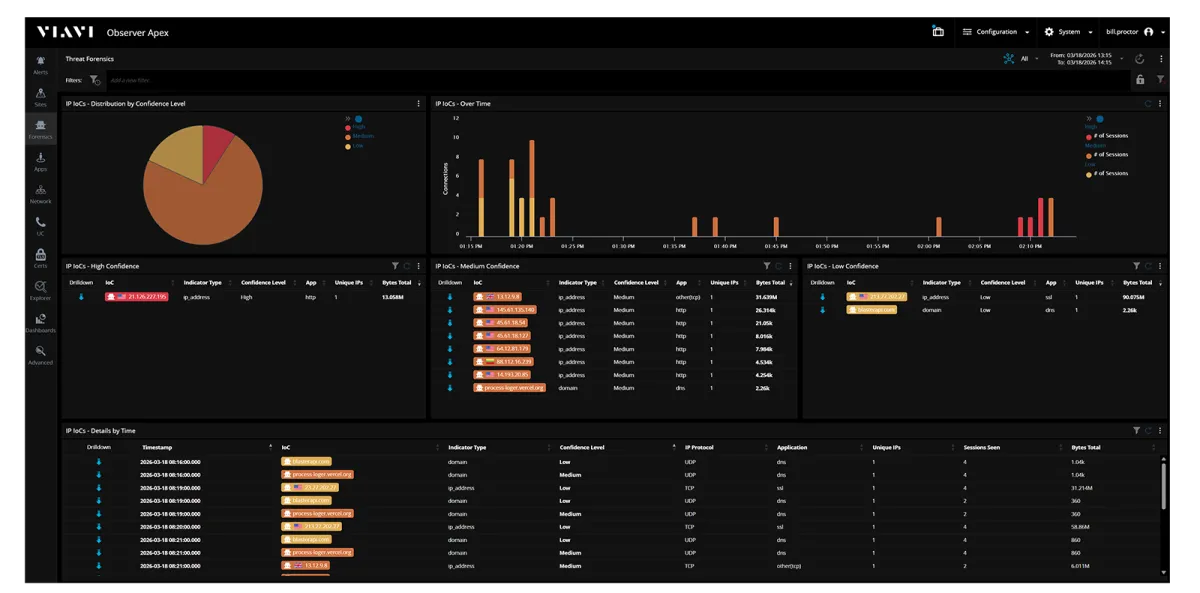
Point 1: 텍스트 경보를 팩트 증거로, 단 한 번의 클릭으로 연결 (Direct Pivot)
기존의 보안 관제 환경(SIEM/SOAR)에서는 보안 경보가 울리면 담당자가 수동으로 원시 로그를 취합하고 Wireshark 등의 별도 툴로 패킷을 열어 교차 검증해야 했습니다. 이 과정에서 수많은 오탐(False Positive) 스트레스와 시간 지연이 발생합니다.
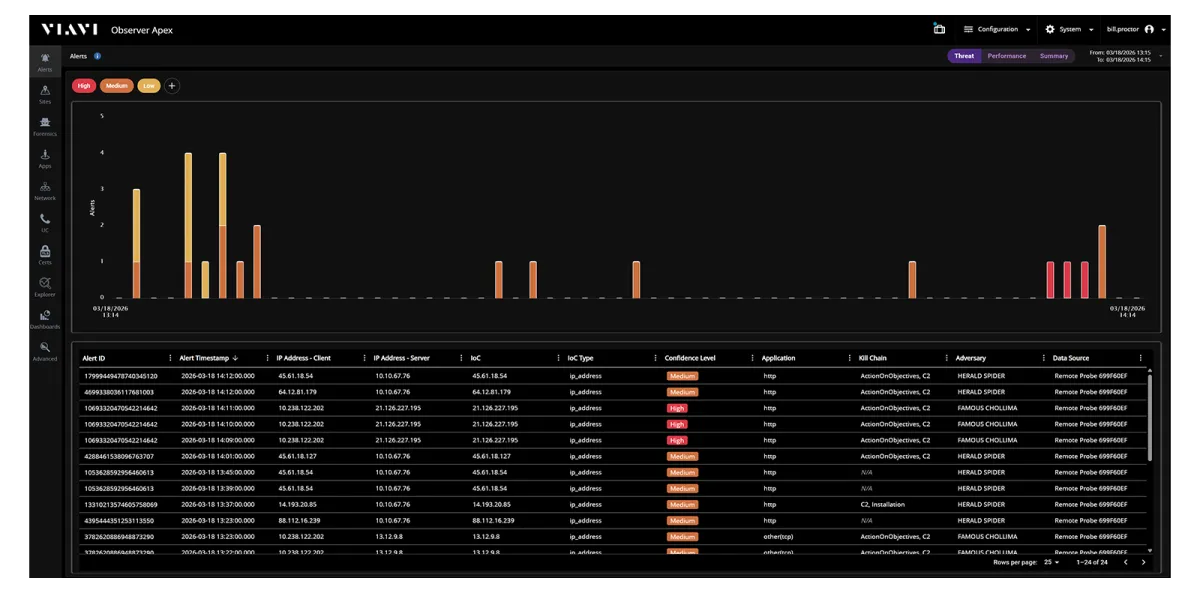
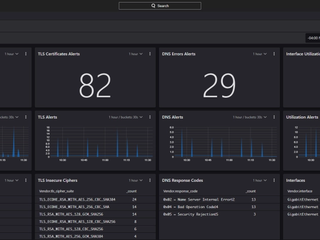
Observer는 프로토콜 오용이나 비정상 플로우를 탐지하는 순간, 대시보드 경보 창에서 실제 로우 패킷(Raw Packet) 증거 파일로 즉각 진입(Direct Pivot)하는 Linked 워크플로우를 제공합니다. 보안 담당자는 마우스 클릭 몇 번으로 공격자의 움직임을 팩트 기반으로 검증할 수 있습니다.
Point 2: 타임머신 분석, IOC 발생 전·중·후(Day Zero) 타임라인 시각화
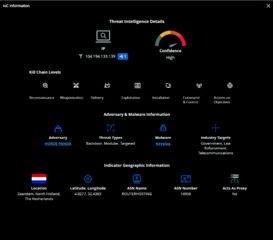
보안 사고 조사에서 가장 어려운 점은 "알람이 울리기 전에 공격자가 네트워크 내에서 무슨 짓을 했는가"를 밝혀내는 것입니다. Observer Threat Forensics는 침해 지표(IOC)가 탐지된 시점뿐만 아니라, 이벤트 발생 전(Before), 발생 당시(During), 발생 후(After)의 네트워크 전체 활동 타임라인을 시각적으로 제공합니다. 이를 통해 공격자의 최초 침투 경로(Initial Access)부터 내부 횡적 이동(Lateral Movement) 프로세스까지 하나의 스토리로 복기할 수 있습니다.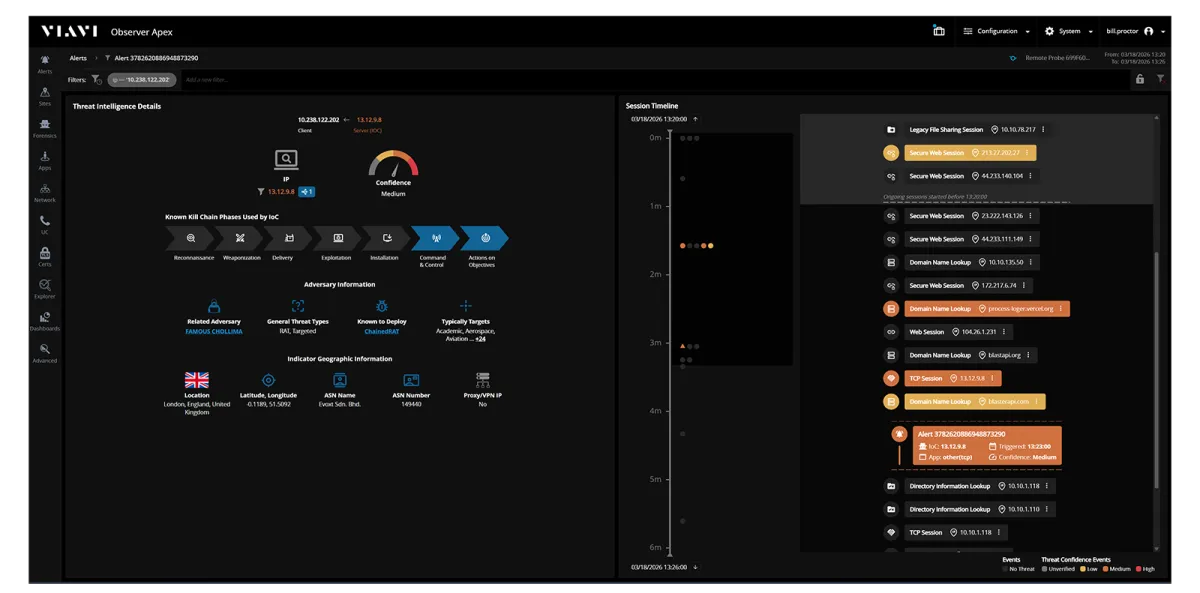
Point 3: 비즈니스 타격도를 기준으로 삼는 ‘EUE 스코어링’ 연동
하루에도 수천 건씩 쏟아지는 보안 알람 중 무엇을 먼저 처리해야 할까요? 단순히 알람의 위험도 등급(Critical/High)만 보면 실제 비즈니스에 미치는 실질적인 타격을 알 수 없습니다. Observer는 특허받은 최종 사용자 경험(EUE) 점수와 위협 데이터를 실시간 결합합니다. "지금 이 위협이 실제 코어 서비스 중단이나 핵심 사용자 환경에 어떤 타격을 주고 있는가"를 정량적 수치로 가이드하므로, 관제 요원은 가장 위험하고 비즈니스 영향도가 높은 위협에 방어 자원을 우선 집중할 수 있습니다.
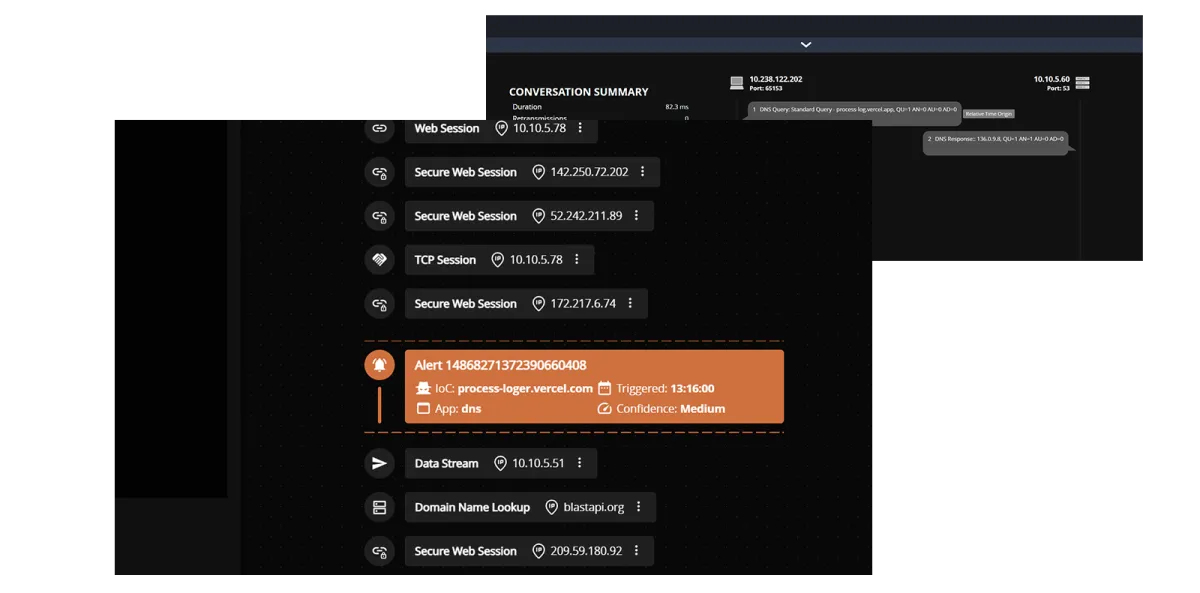
Point 4: L7 및 DNS 심층 인텔리전스로 암호화 및 우회 위협 차단
지능형 지속 위협(APT)이나 랜섬웨어는 흔히 정상적인 DNS 쿼리를 변조하거나 L7 애플리케이션 프로토콜 내부에 명령 제어(C2) 트래픽을 숨겨 보냅니다. Observer는 강력한 Deep Packet Inspection(DPI) 분석 엔진을 통해 4,300개 이상의 Layer-7 앱과 DNS 트래픽 구성을 파싱합니다. 도메인 기반의 지능형 침해 지표를 완벽히 가려내어 NetOps와 SecOps 팀이 동일한 고충실도 데이터를 보며 즉각적인 공동 방어 전선을 구축하도록 지원합니다.

EDR의 사각지대 극복: CrowdStrike 위협 인텔리전스를 품은 ‘Observer Threat Forensics’
Observer Threat Forensics (with Threat Intelligence powered by CrowdStrike®)
NetSecOps를 위한 위협 인텔리전스 연동 고충실도 네트워크 포렌식 플랫폼
네트워크 가시성과 위협 인텔리전스의 결합을 통해 위협 검증, 조사 및 대응 프로세스 획기적 단축
https://www.viavisolutions.com/en-us/literature/observer-crowdstrike-falcon-next-gen-siem-data-sheet-en.pdf
엔터프라이즈 보안 및 인프라 담당자 여러분. 최근의 고도화된 사이버 위협은 엔드포인트 보안 솔루션(EDR)을 우회하거나 가짜 정상 로그를 만들어 인프라 깊숙이 침투하곤 합니다. 엔드포인트 장비(PC, 서버 등)의 로그만으로는 "네트워크 선로 위에서 실제로 어떤 데이터가 오갔는지"에 대한 최종 증거를 잡기 어렵기 때문입니다.
소개해 드리는 VIAVI Observer Threat Forensics는 글로벌 최고의 위협 인텔리전스인 CrowdStrike 엔진과 VIAVI 고유의 풀 패킷 캡처 포렌식 능력을 단일 플랫폼에 통합하여, 탐지와 증거 사이의 가시성 공백을 완벽하게 해결한 솔루션입니다.
https://www.viavisolutions.com/en-us/enterprise/products/observer-threat-forensics
Point 1: 텍스트 경보를 팩트 증거로, 단 한 번의 클릭으로 연결 (Direct Pivot)
기존의 보안 관제 환경(SIEM/SOAR)에서는 보안 경보가 울리면 담당자가 수동으로 원시 로그를 취합하고 Wireshark 등의 별도 툴로 패킷을 열어 교차 검증해야 했습니다. 이 과정에서 수많은 오탐(False Positive) 스트레스와 시간 지연이 발생합니다.
Observer는 프로토콜 오용이나 비정상 플로우를 탐지하는 순간, 대시보드 경보 창에서 실제 로우 패킷(Raw Packet) 증거 파일로 즉각 진입(Direct Pivot)하는 Linked 워크플로우를 제공합니다. 보안 담당자는 마우스 클릭 몇 번으로 공격자의 움직임을 팩트 기반으로 검증할 수 있습니다.
Point 2: 타임머신 분석, IOC 발생 전·중·후(Day Zero) 타임라인 시각화
보안 사고 조사에서 가장 어려운 점은 "알람이 울리기 전에 공격자가 네트워크 내에서 무슨 짓을 했는가"를 밝혀내는 것입니다. Observer Threat Forensics는 침해 지표(IOC)가 탐지된 시점뿐만 아니라, 이벤트 발생 전(Before), 발생 당시(During), 발생 후(After)의 네트워크 전체 활동 타임라인을 시각적으로 제공합니다. 이를 통해 공격자의 최초 침투 경로(Initial Access)부터 내부 횡적 이동(Lateral Movement) 프로세스까지 하나의 스토리로 복기할 수 있습니다.
Point 3: 비즈니스 타격도를 기준으로 삼는 ‘EUE 스코어링’ 연동
하루에도 수천 건씩 쏟아지는 보안 알람 중 무엇을 먼저 처리해야 할까요? 단순히 알람의 위험도 등급(Critical/High)만 보면 실제 비즈니스에 미치는 실질적인 타격을 알 수 없습니다. Observer는 특허받은 최종 사용자 경험(EUE) 점수와 위협 데이터를 실시간 결합합니다. "지금 이 위협이 실제 코어 서비스 중단이나 핵심 사용자 환경에 어떤 타격을 주고 있는가"를 정량적 수치로 가이드하므로, 관제 요원은 가장 위험하고 비즈니스 영향도가 높은 위협에 방어 자원을 우선 집중할 수 있습니다.
Point 4: L7 및 DNS 심층 인텔리전스로 암호화 및 우회 위협 차단
지능형 지속 위협(APT)이나 랜섬웨어는 흔히 정상적인 DNS 쿼리를 변조하거나 L7 애플리케이션 프로토콜 내부에 명령 제어(C2) 트래픽을 숨겨 보냅니다. Observer는 강력한 Deep Packet Inspection(DPI) 분석 엔진을 통해 4,300개 이상의 Layer-7 앱과 DNS 트래픽 구성을 파싱합니다. 도메인 기반의 지능형 침해 지표를 완벽히 가려내어 NetOps와 SecOps 팀이 동일한 고충실도 데이터를 보며 즉각적인 공동 방어 전선을 구축하도록 지원합니다.