PQC - Two Track 대응 모델
Track 1: 데이터, ID, 트랜잭션 및 핵심 애플리케이션 보안
Track 2: 핵심 연결 전송 구간 ('고 가치 금융 데이터 전송망' ) 데이터 암호화 (Data-in-Motion Encrypt)
2026년 양자 내성 암호(PQC) 전환의 해: 금융 산업 분야에서 '골든타임 90일'을 사수해야 하는 이유
양자 컴퓨팅 환경이 현실화되면서 금융 보안의 패러다임이 통째로 바뀌고 있습니다. 이제 포스트 양자 암호(PQC)는 먼 미래의 연구 과제가 아니라, 지금 당장 경영진이 결단을 내리고 실행해야 할 최우선 비즈니스 과제입니다.
실제로 금융 규제 기관과 감사 기관들은 이미 기업을 향해 "양자 위협에 대비해 지금 어떤 실질적인 조치를 취하고 있는가?"라며 구체적인 증거 자료들을 요구하기 시작했습니다.
방대한 금융 인프라를 한 번에 전환하는 것은 불가능합니다. 하지만 초기 90일 동안 완벽하게 통제할 수 있는 핵심 데이터 전송 구간부터 방어선을 구축한다면, 양자 해킹 위협으로부터 가장 소중한 자산을 즉각적이고 완벽하게 보호할 수 있습니다.
왜 지금 당장 '전송 구간 데이터(Data-in-Motion)'를 보호해야 하는가?
현재 가장 시급하고 현실적인 위협은 바로 '선수집 후해독(HNDL, Harvest Now, Decrypt Later)' 공격입니다. 사이버 범죄자들은 향후 양자 컴퓨터가 상용화되었을 때 해독할 목적으로, 고 가치 금융 데이터를 '지금 미리 수집'하고 있습니다.
데이터 센터 간 통신(DCI), 본사-지사 연결망, 클라우드 연동 구간, 백업 및 재해 복구(DR) 경로 등 조직의 핵심 네트워크를 흐르는 데이터가 주요 목표입니다. 이 전송 구간의 암호화 고도화를 미루는 것은 미래의 해커들에게 회사의 금고를 그대로 열어두는 것과 다름없습니다.
핵심 전략: 'Two-Track' 모델과 전송 구간 암호화의 즉각적인 가시 효과
금융권의 복잡한 IT 환경을 고려할 때, PQC 전환은 2-Track으로 병행해야 할 것입니다. 그중에서도 네트워크 전송 구간을 보호하는 'Track 2' 전략은 가장 빠르고 강력한 리스크 감소 효과를 발휘합니다.
- Track 1 (내부 애플리케이션 및 키 관리 고도화): 내부 애플리케이션, 계정 체계, 암호 키 관리 인프라(HSM)를 양자 내성 기반으로 전환하는 중장기 프로젝트입니다.
- Track 2 (즉각적인 핵심 전송 구간 보호 실행): 내부 시스템과 연동된 수많은 외부 SaaS, 협력사 생태계가 PQC를 지원할 때까지 마냥 기다리지 않고, 자사가 주도권을 가진 네트워크 연결/전송 구간부터 즉각적으로 암호화를 실행하는 전략입니다.
[핵심] 양자 도청을 원천 차단하는 탈레스 고속 암호화 솔루션: Thales HSE (High-Speed Encryptor)
모든 데이터 인프라가 양자 내성을 갖출 때까지 보안 강화를 미루거나 기다릴 필요가 없습니다. 탈레스 고속 암호화 장비(Thales HSE 제푼군_CN 시리즈)를 도입하면 전송 구간의 보안 공백을 Coverage 할 수 있습니다.
탈레스 HSE (CN 시리즈) 라인업 별 사양
탈레스 고속 암호화 장비(HSE)는 네트워크 규모와 대역폭, 인프라 환경(온프레미스, 지사, 클라우드)에 맞춤형으로 도입할 수 있도록 세 가지 핵심 하드웨어 세그먼트를 제공합니다.
CN4000 시리즈 CN6000 시리즈 CN9000 시리즈
(지사 및 엔드포인트용) (메인 센터 및 캐리어급 WAN용) (초고속 DCI 및 클라우드 코어용)
| 주요 타깃 | 중소규모 지사, 원격 오피스, 스마트 오피스 및 SD-WAN 환경 | 주 데이터 센터(DC)-재해복구(DR) 센터 간 메인 백본, 메트로 이더넷 | 초거대 데이터 센터 간 연결(DCI), 코어 클라우드 인프라, 하이퍼스케일 전송망 |
| 지원 대역폭 | 10 Mbps ~ 1 Gbps
(라이센스 기반, 용량/성능 업그레이드) | 1 Gbps ~ 10 Gbps (멀티 포트 가용성 제공) | up to 100 Gbps |
| 폼 팩터 | 1U Half-width 컴팩트(데스크톱형) | 1U Full-width 표준 랙 마운트, 이중화 전원(Hot-swappable AC/DC) | 1U / 2U 고밀도 섀시, 최고 사양의 물리적 집적도 및 냉각 설계 |
| 인터페이스 | RJ-45, SFP | SFP+ | QSFP28 |
| 암호화 성능 | Full Wire-speed 보장
Near Zero-latency
"0"- Packet Loss | 10Gbps full-wire-speed 보장
"0"- Packet Loss | 100Gbps full-duplex 상태에서 초 저지연
(2µs 미만), full-wire-speed 보장
"0"- Packet Loss |
하드웨어 공통 핵심 기술 요약
하드웨어 기반의 독보적인 기술적 장점과 기능
방화벽의 IPsec 기능을 활용한 암호화는 CPU와 메모리 자원을 과도하게 소모하여 최대 1.5%의 프레임 손실을 유발하고 대기 시간을 늘립니다. 반면, 탈레스 HSE는 전용 고성능 하드웨어를 통해 네트워크 레이어에서 독립적으로 구동됩니다.
- 네트워크 인프라 무중단 & 독립성 (Bump-in-the-wire):
기존 네트워크 장비나 인프라 환경 변경 없이 'Bump-in-the-wire' 형태로 구성됩니다. 장비 관리나 펌웨어 업그레이드 시에도 일체Network Downtime 없는 투명성(Transparency)과 무 중단 운영을 보장합니다. - 프로토콜 독립형 유연성 (Transport Independent Mode, TIM):
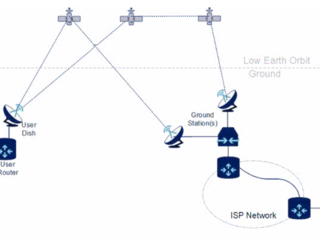
특정 벤더에 종속되지 않는 유연성을 갖추고 있으며, 레이어 2(MACsec 등), 레이어 3(IPsec 계열), 레이어 4에 이르기까지 프로토콜 종류에 구애받지 않는 다계층 암호화(TIM)를 지원합니다. 단일 기기로 LAN, WAN, Hybrid-Cloud, OLE Starlink 위성 통신망까지 통합 보호가 가능합니다. - 글로벌 최고 등급의 보안 인증 패키지:
물리적 하드웨어 케이스에 물리적 침입 및 탐지를 방어하는 Anti-probing 과 Tamper-evident(침입 흔적 활성화) 설계를 적용함으로써 , 하드웨어 수준에서 암호 키를 철저히 보호하며, NIST FIPS 140-3 Level 1/3, Common Criteria(CC), NATO 최고 등급, DoD UC APL 등의 검증을 통과하여 전 세계 군사·금융 기관에서 최상의 솔루션임이 검증되었습니다.
최고 수준의 고성능 및 하이브리드 PQC 역량
- 성능 저하 없는 초 저지연 (Microsecond Latency):
FPGA 기반 Cut-through 아키텍처로기반으로, 최소 100Mbps부터 최대 100Gbps Full-Duplex 회선에서 성능 저하 없이 100% 수용합니다. 암·복호화 시 지연 시간이 2마이크로초(µs) 미만에 불과해 '대규모 실시간 거래 시스템'이나 지연 시간에 극도로 민감한 '고가치 금융 데이터 전송망(“customer authentication, mobile banking, payment networks, trading systems, APIs, cloud connectivity... High-Value Data flows” )'에서도 네트워크 병목 현상을 야기하지 않습니다. Firewalls 대비 네트워크 성능 패킷 안정성이 향상되며 지터(Jitter) 현상을 무려 48% 감소시킵니다. - 완벽한 Crypto-Agility와 양자 내성:
NIST가 공식 표준화한 양자 내성 알고리즘인 ML-KEM (FIPS 203), ML-DSA (FIPS 204), SLH-DSA (FIPS 205)를 완벽하게 내장하고 있습니다. Field upgrade가 가능한 FPGA 구조 덕분에 미래의 암호 규격 변화에도 장비 교체 없이 소프트웨어 업데이트만으로 기민하게 대응(Crypto-Agile)합니다. - 하이브리드 암호화 & 양자 강화 키 관리:
기존 국가 표준 암호화(AES-256) 체계와 새로운 PQC 알고리즘을 결합한 '하이브리드 암호 모드'를 제공합니다. 또한 High-Entropy 대칭키 유도를 위한 양자난수생성기(QRNG/DRBG) 기술과 차세대 전송망용 양자키분배(QKD) 기술 연동 메커니즘을 지원하여, 지상 광 인프라 전송 구간에서의 도청 시도를 수학적·물리적으로 원천 차단합니다.
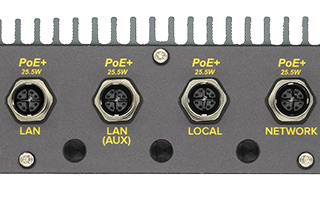
** 극한의 산업 환경과 군사 환경에 최적화된 모델 라인업, CN7000 시리즈.
CN7000-series for Harden-Industrial and Military Environment
(Operating :-40 ~ +70°C, Shock and Vibration: Complies to MIL-STD-810G)
초기 90일의 성공 방정식: 현황 파악에서 증적 마련까지
PQC 로드맵의 첫 90일은 거창한 전체 시스템 교체가 아닙니다. 실질적인 통제권을 확보하는 지혜로운 전략이 필요합니다.
- 암호화 대상 자산 식별 (1단계: 1~30일 차): 어떤 데이터가 어떤 경로로 흐르는지, 장기간 기밀 유지가 필요한 핵심 전송 구간은 어디인지 파악하여 '초기 암호화 대상 목록'을 식별/확보합니다.
- Track 2 시범 도입 (2단계: 31~60일 차): 가장 민감한 데이터 센터 간(DCI) 연결 구간이나 백업 경로를 목표로 탈레스 HSE를 도입해 성능과 상호 운용성을 검증하는 파일럿 테스트를 진행합니다.
- 규제 대응용 증적 확보 (3단계: 61~90일 차): 실질적인 리스크 감축 성과와 향후 단계적 확장 계획을 담은 '증적 패키지(Evidence Pack)'를 구성하여 감사 기관과 규제 기관의 점검에 선제적으로 대응합니다.
전체가 준비될 때까지 기다리지 말고, 통제 가능한 곳부터 선제 방어를 실행하는 것이 최선입니다
주변 생태계가 모두 양자 내성을 갖출 때까지 기다리는 것은 그만큼 해킹 위협에 노출되는 시간만 늘릴 뿐입니다. 지금 우리가 직접 통제할 수 있는 핵심 네트워크 전송 구간부터 탈레스 HSE와 함께 확실한 방어선을 준비 하시기 바랍니다. 먼저 행동하는 기업만이 미래의 Digital Trust 를 선점할 수 있습니다.
** 원문 출처: Blog: 2026 is the Year of PQC Action: Why the First 90 Days Matter ( 게시 내용은 원문 번역, 요약 및 내용 편집본임)
"[부록] 국내 금융사 보안 담당자를 위한 스펙 가이드 및 컴플라이언스 체크리스트"
국내 금융 보안 컴플라이언스(전자금융감독규정 등) 연계 방안
국내 금융권(은행, 증권, 카드, 보험 및 테크핀 기업)이 양자 내성 암호(PQC) 기반의 탈레스 HSE를 도입할 때, 현행 법률 및 감독 규정을 만족하면서 선제적으로 대응할 수 있는 가이드라인 입니다.
1. 전자금융감독규정 제15조 (해킹 등 침해사고 방지 대책) 준수
- 규정 내용: 금융회사는 내부통신망과 외부통신망을 흐르는 기밀 정보 및 개인정보를 안전한 암호화 알고리즘을 사용하여 보호해야 합니다.
- 연계 방안 (트랙 2 효과): 탈레스 HSE는 전송 레이어에서 실시간 하드웨어 암호화를 수행하므로 "전송 중 데이터(Data-in-Motion)의 도청 차단" 요건을 완벽하게 만족합니다. 특히 원문에 언급된 HNDL(선수집 후해독) 위협을 방어하므로, 향후 양자 컴퓨터 기반 해킹 공격이 발생하더라도 현재 시점에서 전송된 금융 거래 데이터의 기밀성을 유효하게 보존할 수 있다는 강력한 보안 증적을 확보하게 됩니다.
2. 국가·공공기관 암호모듈 검증 제도(KCMVP) 및 국정원 검증 필 요건 대응
- 현 규제 환경: 국내 금융권 및 공공 성격의 금융 기관은 원칙적으로 국가정보원 검증 필 암호모듈(KCMVP) 또는 국정원이 승인한 고전 암호 알고리즘(ARIA, SEED 등) 및 AES-256을 사용해야 합니다. PQC(양자 내성 암호) 단독 사용은 아직 과기정통부 및 국정원의 공식 표준 의무화 단계가 아닙니다.
- 연계 방안 (하이브리드 모드 활용): 탈레스 CN 시리즈가 제공하는 '하이브리드 암호 모드'가 핵심 솔루션입니다. 기존에 규정상 필수적인 국가 표준 대칭키 암호(AES-256) 체계를 기본 레이어로 유지하여 현행 컴플라이언스를 100% 만족하는 동시에, 두 번째 레이어에 NIST 공식 표준 PQC 알고리즘(ML-KEM 등)을 결합하여 패킷을 이중 암호화합니다. 이렇게 하면 현행 규제를 위반하지 않으면서도 미래의 양자 위협에 완벽히 대응하는 '규제 안전성'을 확보할 수 있습니다.
3. 전자금융감독규정 제11조 및 제13조 (데이터센터 이중화 및 DR 백업 보안)
- 규정 내용: 재해복구(DR) 센터를 구축하고 주기적으로 핵심 금융 거래 데이터를 백업 및 동기화해야 하며, 이 과정에서 데이터의 유출을 방지해야 합니다.
- 연계 방안 (CN9000 시리즈 최적화): 금융권의 DC-DR 센터 간 실시간 데이터 동기화(SAN/Fibre Channel 및 고속 메트로 이더넷 연동) 시 일반 암호화 장비를 쓰면 성능 저하로 데이터 손실이나 지연이 발생합니다. 탈레스 CN9000 시리즈는 100Gbps 대역폭에서 2마이크로초(µs) 미만의 초저지연을 제공하므로, 대용량 거래 로그 백업 및 DR 동기화 속도에 전혀 지장을 주지 않으면서 전송 구간을 완벽한 양자 내성 암호로 감싸 안을 수 있습니다.
4. 전자금융감독규정 제28조 (보안성 심의 및 감사 대응 증적 확보)
- 규정 내용: 새로운 IT 인프라 도입 및 대규모 시스템 전환 시 보안성 심의를 통과해야 하며, 내부 통제 및 감사에 필요한 로그와 실질적 조치 결과를 증명해야 합니다.
- 연계 방안 (90일 골든타임 전략): 본문의 '90일 전략'에 따라 구축된 '암호화 내역(Crypto System of Record)'과 탈레스 장비를 통해 도출된 '증적 패키지(Evidence Pack)'는 금융감독원(금감원) 보안성 심의 및 IT 실태평가 시 매우 강력한 가점 요인이 됩니다. 신규 양자 위협에 대해 '지켜보는 단계'에 머무르지 않고, 자사 통제 하의 전송 구간 리스크를 가시적으로 통제 및 완화하고 있음을 수치화된 데이터(CM7 모니터링 로그, 암호 키 갱신 주기 리포트 등)로 즉시 증명할 수 있습니다.

PQC - Two Track 대응 모델
Track 1: 데이터, ID, 트랜잭션 및 핵심 애플리케이션 보안
Track 2: 핵심 연결 전송 구간 ('고 가치 금융 데이터 전송망' ) 데이터 암호화 (Data-in-Motion Encrypt)
2026년 양자 내성 암호(PQC) 전환의 해: 금융 산업 분야에서 '골든타임 90일'을 사수해야 하는 이유
양자 컴퓨팅 환경이 현실화되면서 금융 보안의 패러다임이 통째로 바뀌고 있습니다. 이제 포스트 양자 암호(PQC)는 먼 미래의 연구 과제가 아니라, 지금 당장 경영진이 결단을 내리고 실행해야 할 최우선 비즈니스 과제입니다.
실제로 금융 규제 기관과 감사 기관들은 이미 기업을 향해 "양자 위협에 대비해 지금 어떤 실질적인 조치를 취하고 있는가?"라며 구체적인 증거 자료들을 요구하기 시작했습니다.
방대한 금융 인프라를 한 번에 전환하는 것은 불가능합니다. 하지만 초기 90일 동안 완벽하게 통제할 수 있는 핵심 데이터 전송 구간부터 방어선을 구축한다면, 양자 해킹 위협으로부터 가장 소중한 자산을 즉각적이고 완벽하게 보호할 수 있습니다.
왜 지금 당장 '전송 구간 데이터(Data-in-Motion)'를 보호해야 하는가?
현재 가장 시급하고 현실적인 위협은 바로 '선수집 후해독(HNDL, Harvest Now, Decrypt Later)' 공격입니다. 사이버 범죄자들은 향후 양자 컴퓨터가 상용화되었을 때 해독할 목적으로, 고 가치 금융 데이터를 '지금 미리 수집'하고 있습니다.
데이터 센터 간 통신(DCI), 본사-지사 연결망, 클라우드 연동 구간, 백업 및 재해 복구(DR) 경로 등 조직의 핵심 네트워크를 흐르는 데이터가 주요 목표입니다. 이 전송 구간의 암호화 고도화를 미루는 것은 미래의 해커들에게 회사의 금고를 그대로 열어두는 것과 다름없습니다.
핵심 전략: 'Two-Track' 모델과 전송 구간 암호화의 즉각적인 가시 효과
금융권의 복잡한 IT 환경을 고려할 때, PQC 전환은 2-Track으로 병행해야 할 것입니다. 그중에서도 네트워크 전송 구간을 보호하는 'Track 2' 전략은 가장 빠르고 강력한 리스크 감소 효과를 발휘합니다.
[핵심] 양자 도청을 원천 차단하는 탈레스 고속 암호화 솔루션: Thales HSE (High-Speed Encryptor)
모든 데이터 인프라가 양자 내성을 갖출 때까지 보안 강화를 미루거나 기다릴 필요가 없습니다. 탈레스 고속 암호화 장비(Thales HSE 제푼군_CN 시리즈)를 도입하면 전송 구간의 보안 공백을 Coverage 할 수 있습니다.
탈레스 HSE (CN 시리즈) 라인업 별 사양
탈레스 고속 암호화 장비(HSE)는 네트워크 규모와 대역폭, 인프라 환경(온프레미스, 지사, 클라우드)에 맞춤형으로 도입할 수 있도록 세 가지 핵심 하드웨어 세그먼트를 제공합니다.
CN4000 시리즈 CN6000 시리즈 CN9000 시리즈
(지사 및 엔드포인트용) (메인 센터 및 캐리어급 WAN용) (초고속 DCI 및 클라우드 코어용)
(라이센스 기반, 용량/성능 업그레이드)
Near Zero-latency
"0"- Packet Loss
"0"- Packet Loss
(2µs 미만), full-wire-speed 보장
"0"- Packet Loss
하드웨어 공통 핵심 기술 요약
하드웨어 기반의 독보적인 기술적 장점과 기능
방화벽의 IPsec 기능을 활용한 암호화는 CPU와 메모리 자원을 과도하게 소모하여 최대 1.5%의 프레임 손실을 유발하고 대기 시간을 늘립니다. 반면, 탈레스 HSE는 전용 고성능 하드웨어를 통해 네트워크 레이어에서 독립적으로 구동됩니다.
기존 네트워크 장비나 인프라 환경 변경 없이 'Bump-in-the-wire' 형태로 구성됩니다. 장비 관리나 펌웨어 업그레이드 시에도 일체Network Downtime 없는 투명성(Transparency)과 무 중단 운영을 보장합니다.
특정 벤더에 종속되지 않는 유연성을 갖추고 있으며, 레이어 2(MACsec 등), 레이어 3(IPsec 계열), 레이어 4에 이르기까지 프로토콜 종류에 구애받지 않는 다계층 암호화(TIM)를 지원합니다. 단일 기기로 LAN, WAN, Hybrid-Cloud, OLE Starlink 위성 통신망까지 통합 보호가 가능합니다.
물리적 하드웨어 케이스에 물리적 침입 및 탐지를 방어하는 Anti-probing 과 Tamper-evident(침입 흔적 활성화) 설계를 적용함으로써 , 하드웨어 수준에서 암호 키를 철저히 보호하며, NIST FIPS 140-3 Level 1/3, Common Criteria(CC), NATO 최고 등급, DoD UC APL 등의 검증을 통과하여 전 세계 군사·금융 기관에서 최상의 솔루션임이 검증되었습니다.
최고 수준의 고성능 및 하이브리드 PQC 역량
FPGA 기반 Cut-through 아키텍처로기반으로, 최소 100Mbps부터 최대 100Gbps Full-Duplex 회선에서 성능 저하 없이 100% 수용합니다. 암·복호화 시 지연 시간이 2마이크로초(µs) 미만에 불과해 '대규모 실시간 거래 시스템'이나 지연 시간에 극도로 민감한 '고가치 금융 데이터 전송망(“customer authentication, mobile banking, payment networks, trading systems, APIs, cloud connectivity... High-Value Data flows” )'에서도 네트워크 병목 현상을 야기하지 않습니다. Firewalls 대비 네트워크 성능 패킷 안정성이 향상되며 지터(Jitter) 현상을 무려 48% 감소시킵니다.
NIST가 공식 표준화한 양자 내성 알고리즘인 ML-KEM (FIPS 203), ML-DSA (FIPS 204), SLH-DSA (FIPS 205)를 완벽하게 내장하고 있습니다. Field upgrade가 가능한 FPGA 구조 덕분에 미래의 암호 규격 변화에도 장비 교체 없이 소프트웨어 업데이트만으로 기민하게 대응(Crypto-Agile)합니다.
기존 국가 표준 암호화(AES-256) 체계와 새로운 PQC 알고리즘을 결합한 '하이브리드 암호 모드'를 제공합니다. 또한 High-Entropy 대칭키 유도를 위한 양자난수생성기(QRNG/DRBG) 기술과 차세대 전송망용 양자키분배(QKD) 기술 연동 메커니즘을 지원하여, 지상 광 인프라 전송 구간에서의 도청 시도를 수학적·물리적으로 원천 차단합니다.
** 극한의 산업 환경과 군사 환경에 최적화된 모델 라인업, CN7000 시리즈.
CN7000-series for Harden-Industrial and Military Environment
(Operating :-40 ~ +70°C, Shock and Vibration: Complies to MIL-STD-810G)
초기 90일의 성공 방정식: 현황 파악에서 증적 마련까지
PQC 로드맵의 첫 90일은 거창한 전체 시스템 교체가 아닙니다. 실질적인 통제권을 확보하는 지혜로운 전략이 필요합니다.
전체가 준비될 때까지 기다리지 말고, 통제 가능한 곳부터 선제 방어를 실행하는 것이 최선입니다
주변 생태계가 모두 양자 내성을 갖출 때까지 기다리는 것은 그만큼 해킹 위협에 노출되는 시간만 늘릴 뿐입니다. 지금 우리가 직접 통제할 수 있는 핵심 네트워크 전송 구간부터 탈레스 HSE와 함께 확실한 방어선을 준비 하시기 바랍니다. 먼저 행동하는 기업만이 미래의 Digital Trust 를 선점할 수 있습니다.
** 원문 출처: Blog: 2026 is the Year of PQC Action: Why the First 90 Days Matter ( 게시 내용은 원문 번역, 요약 및 내용 편집본임)
"[부록] 국내 금융사 보안 담당자를 위한 스펙 가이드 및 컴플라이언스 체크리스트"
국내 금융 보안 컴플라이언스(전자금융감독규정 등) 연계 방안
국내 금융권(은행, 증권, 카드, 보험 및 테크핀 기업)이 양자 내성 암호(PQC) 기반의 탈레스 HSE를 도입할 때, 현행 법률 및 감독 규정을 만족하면서 선제적으로 대응할 수 있는 가이드라인 입니다.
1. 전자금융감독규정 제15조 (해킹 등 침해사고 방지 대책) 준수
2. 국가·공공기관 암호모듈 검증 제도(KCMVP) 및 국정원 검증 필 요건 대응
3. 전자금융감독규정 제11조 및 제13조 (데이터센터 이중화 및 DR 백업 보안)
4. 전자금융감독규정 제28조 (보안성 심의 및 감사 대응 증적 확보)